
La plataforma en la que usted sigue el trabajo de nuestros analistas.
Hallazgos, correcciones, controles y evidencias quedan en el mismo lugar, con fecha. La dirección ve el panorama, y el equipo técnico ve el detalle.
Lo que usted ve
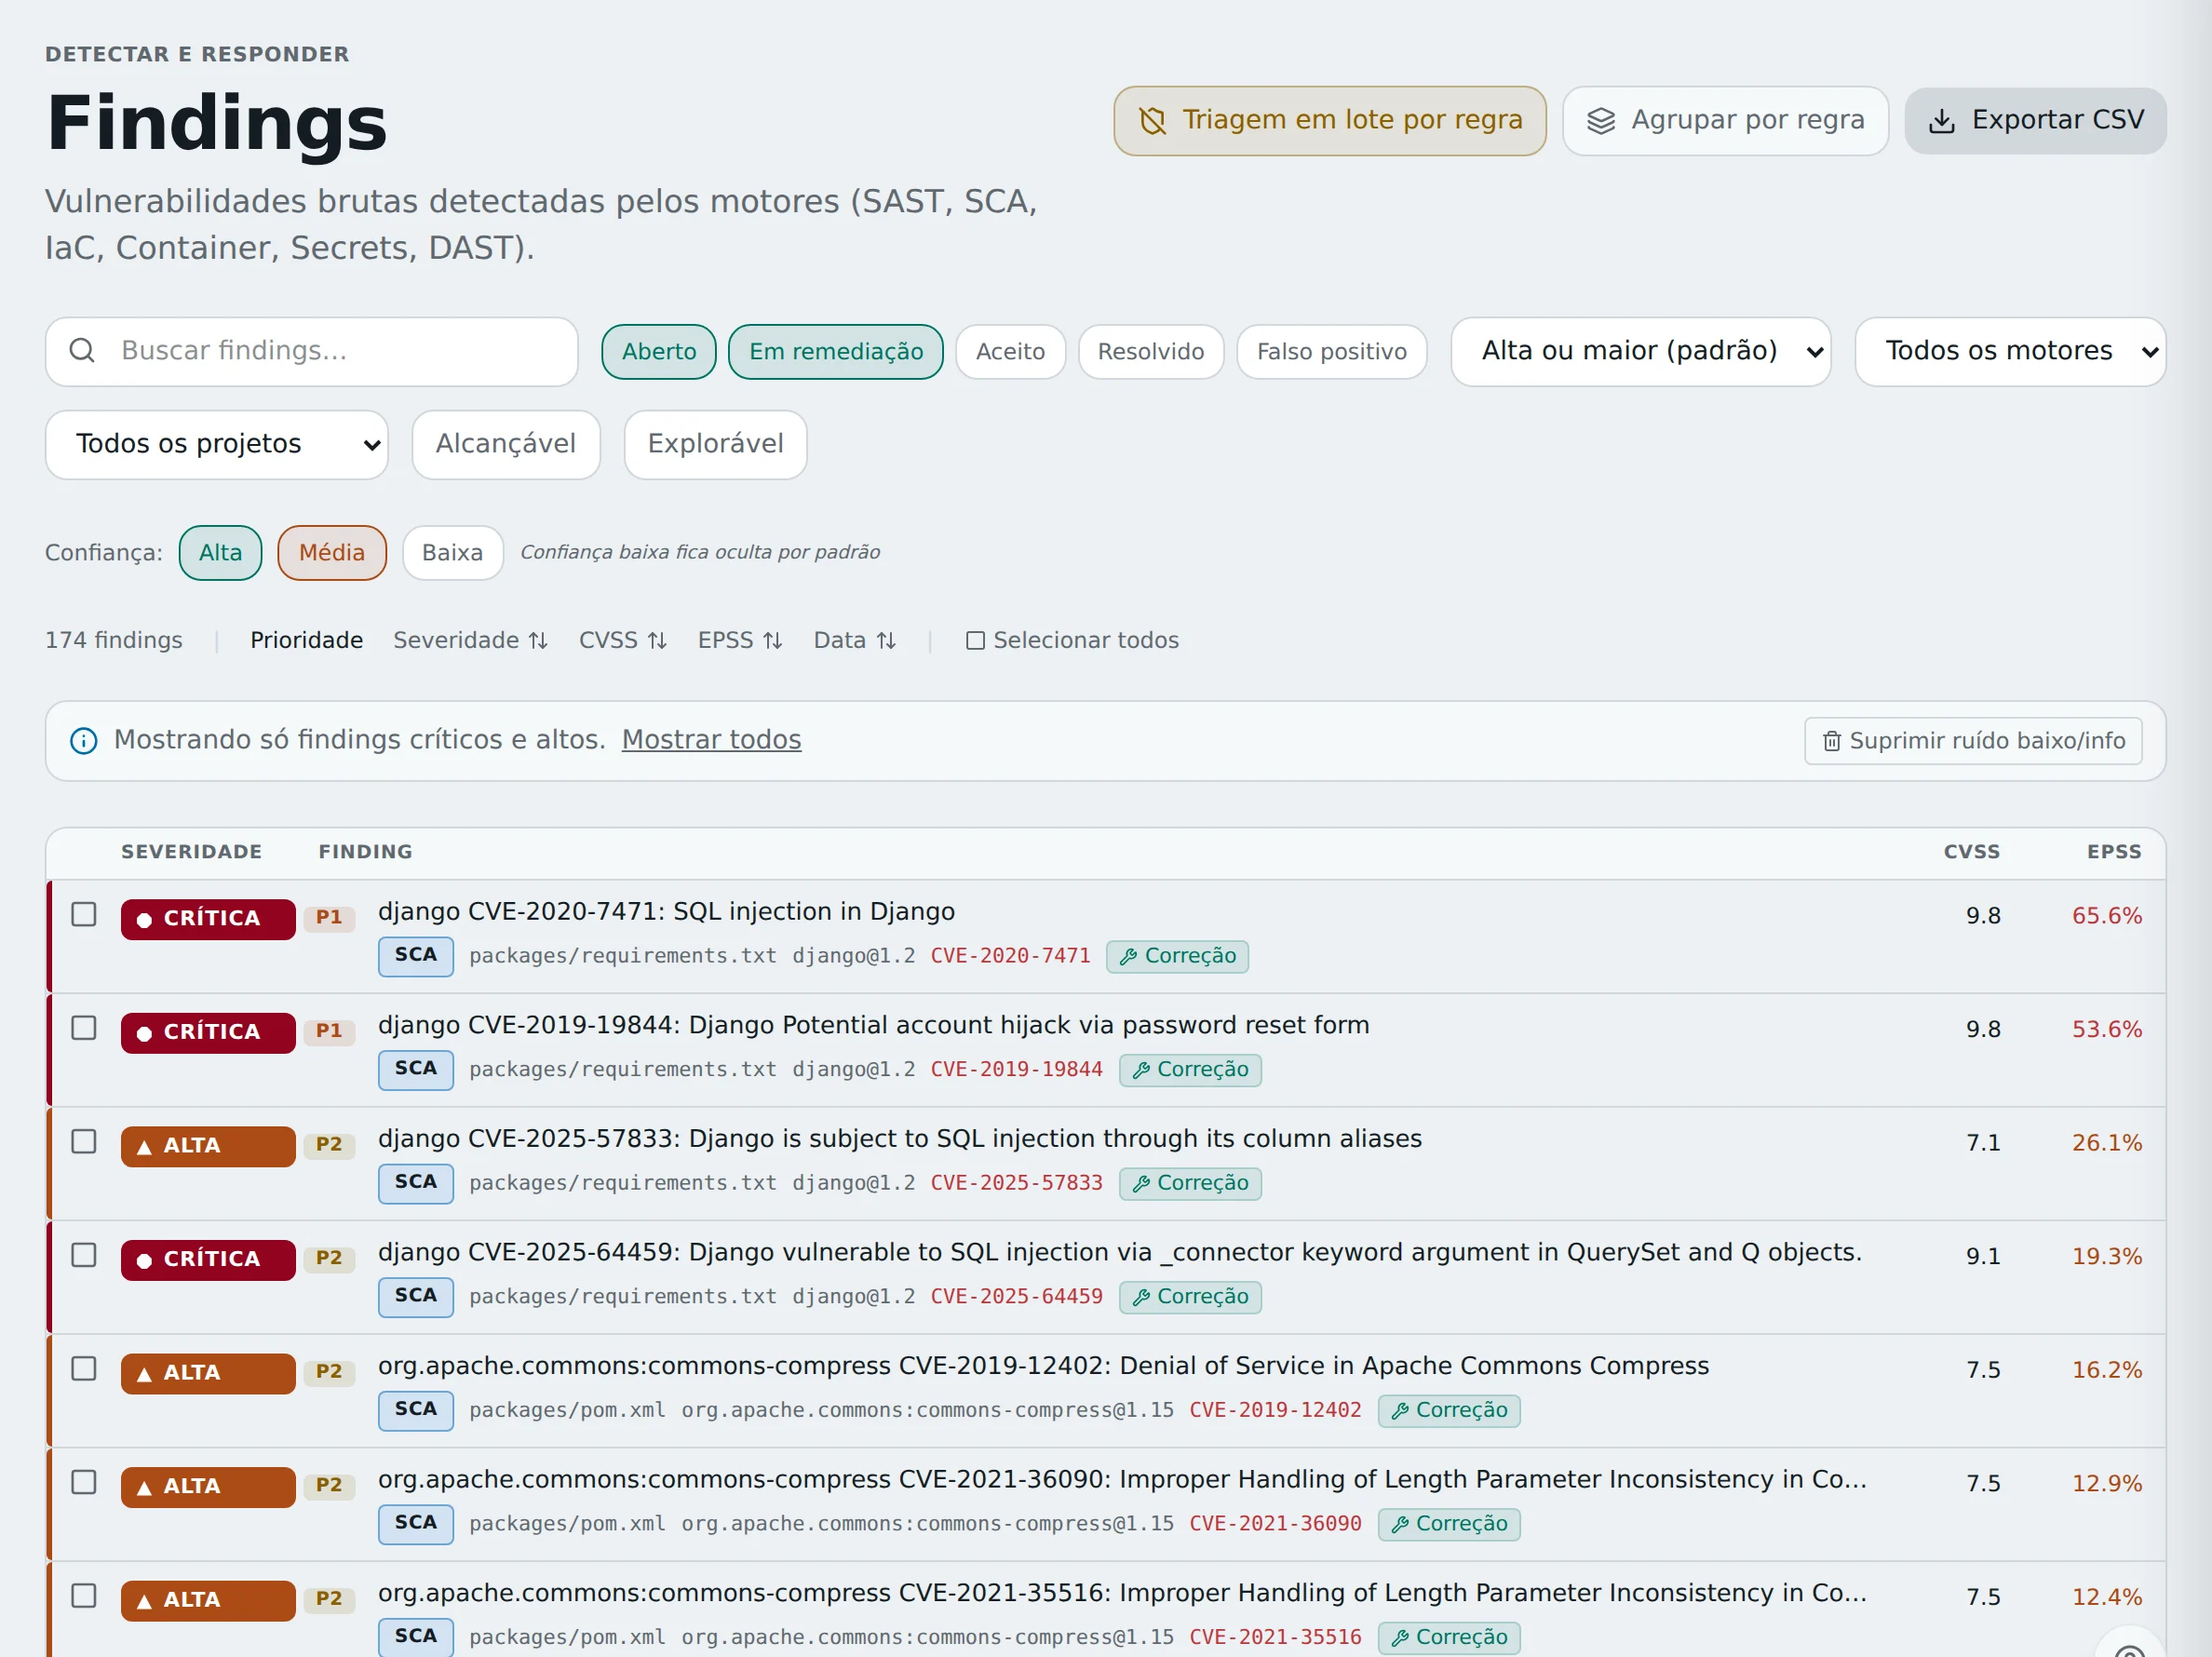
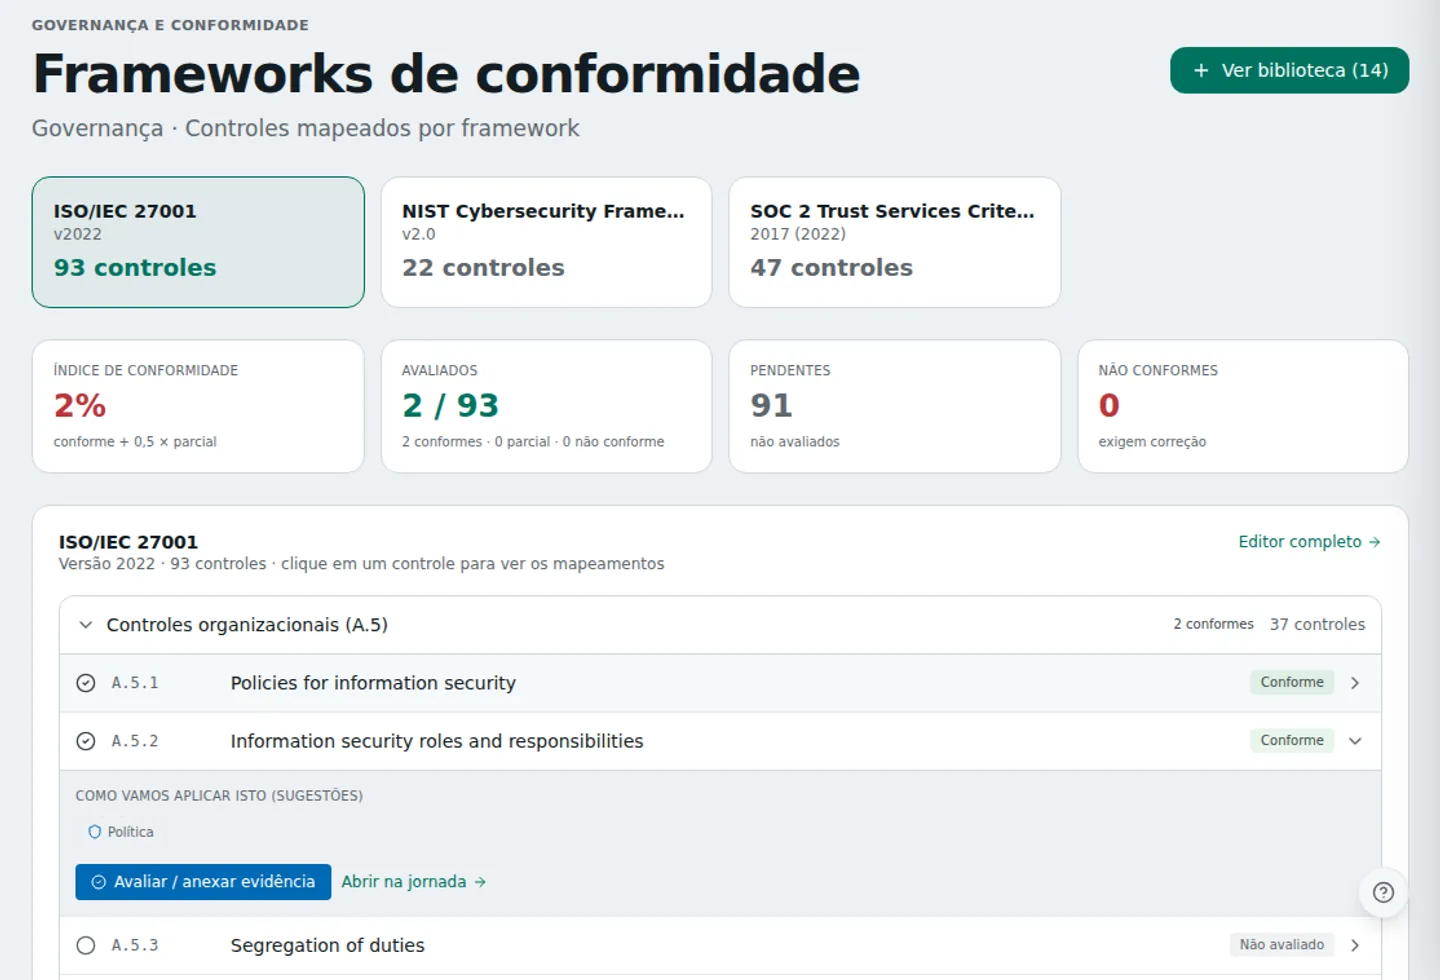
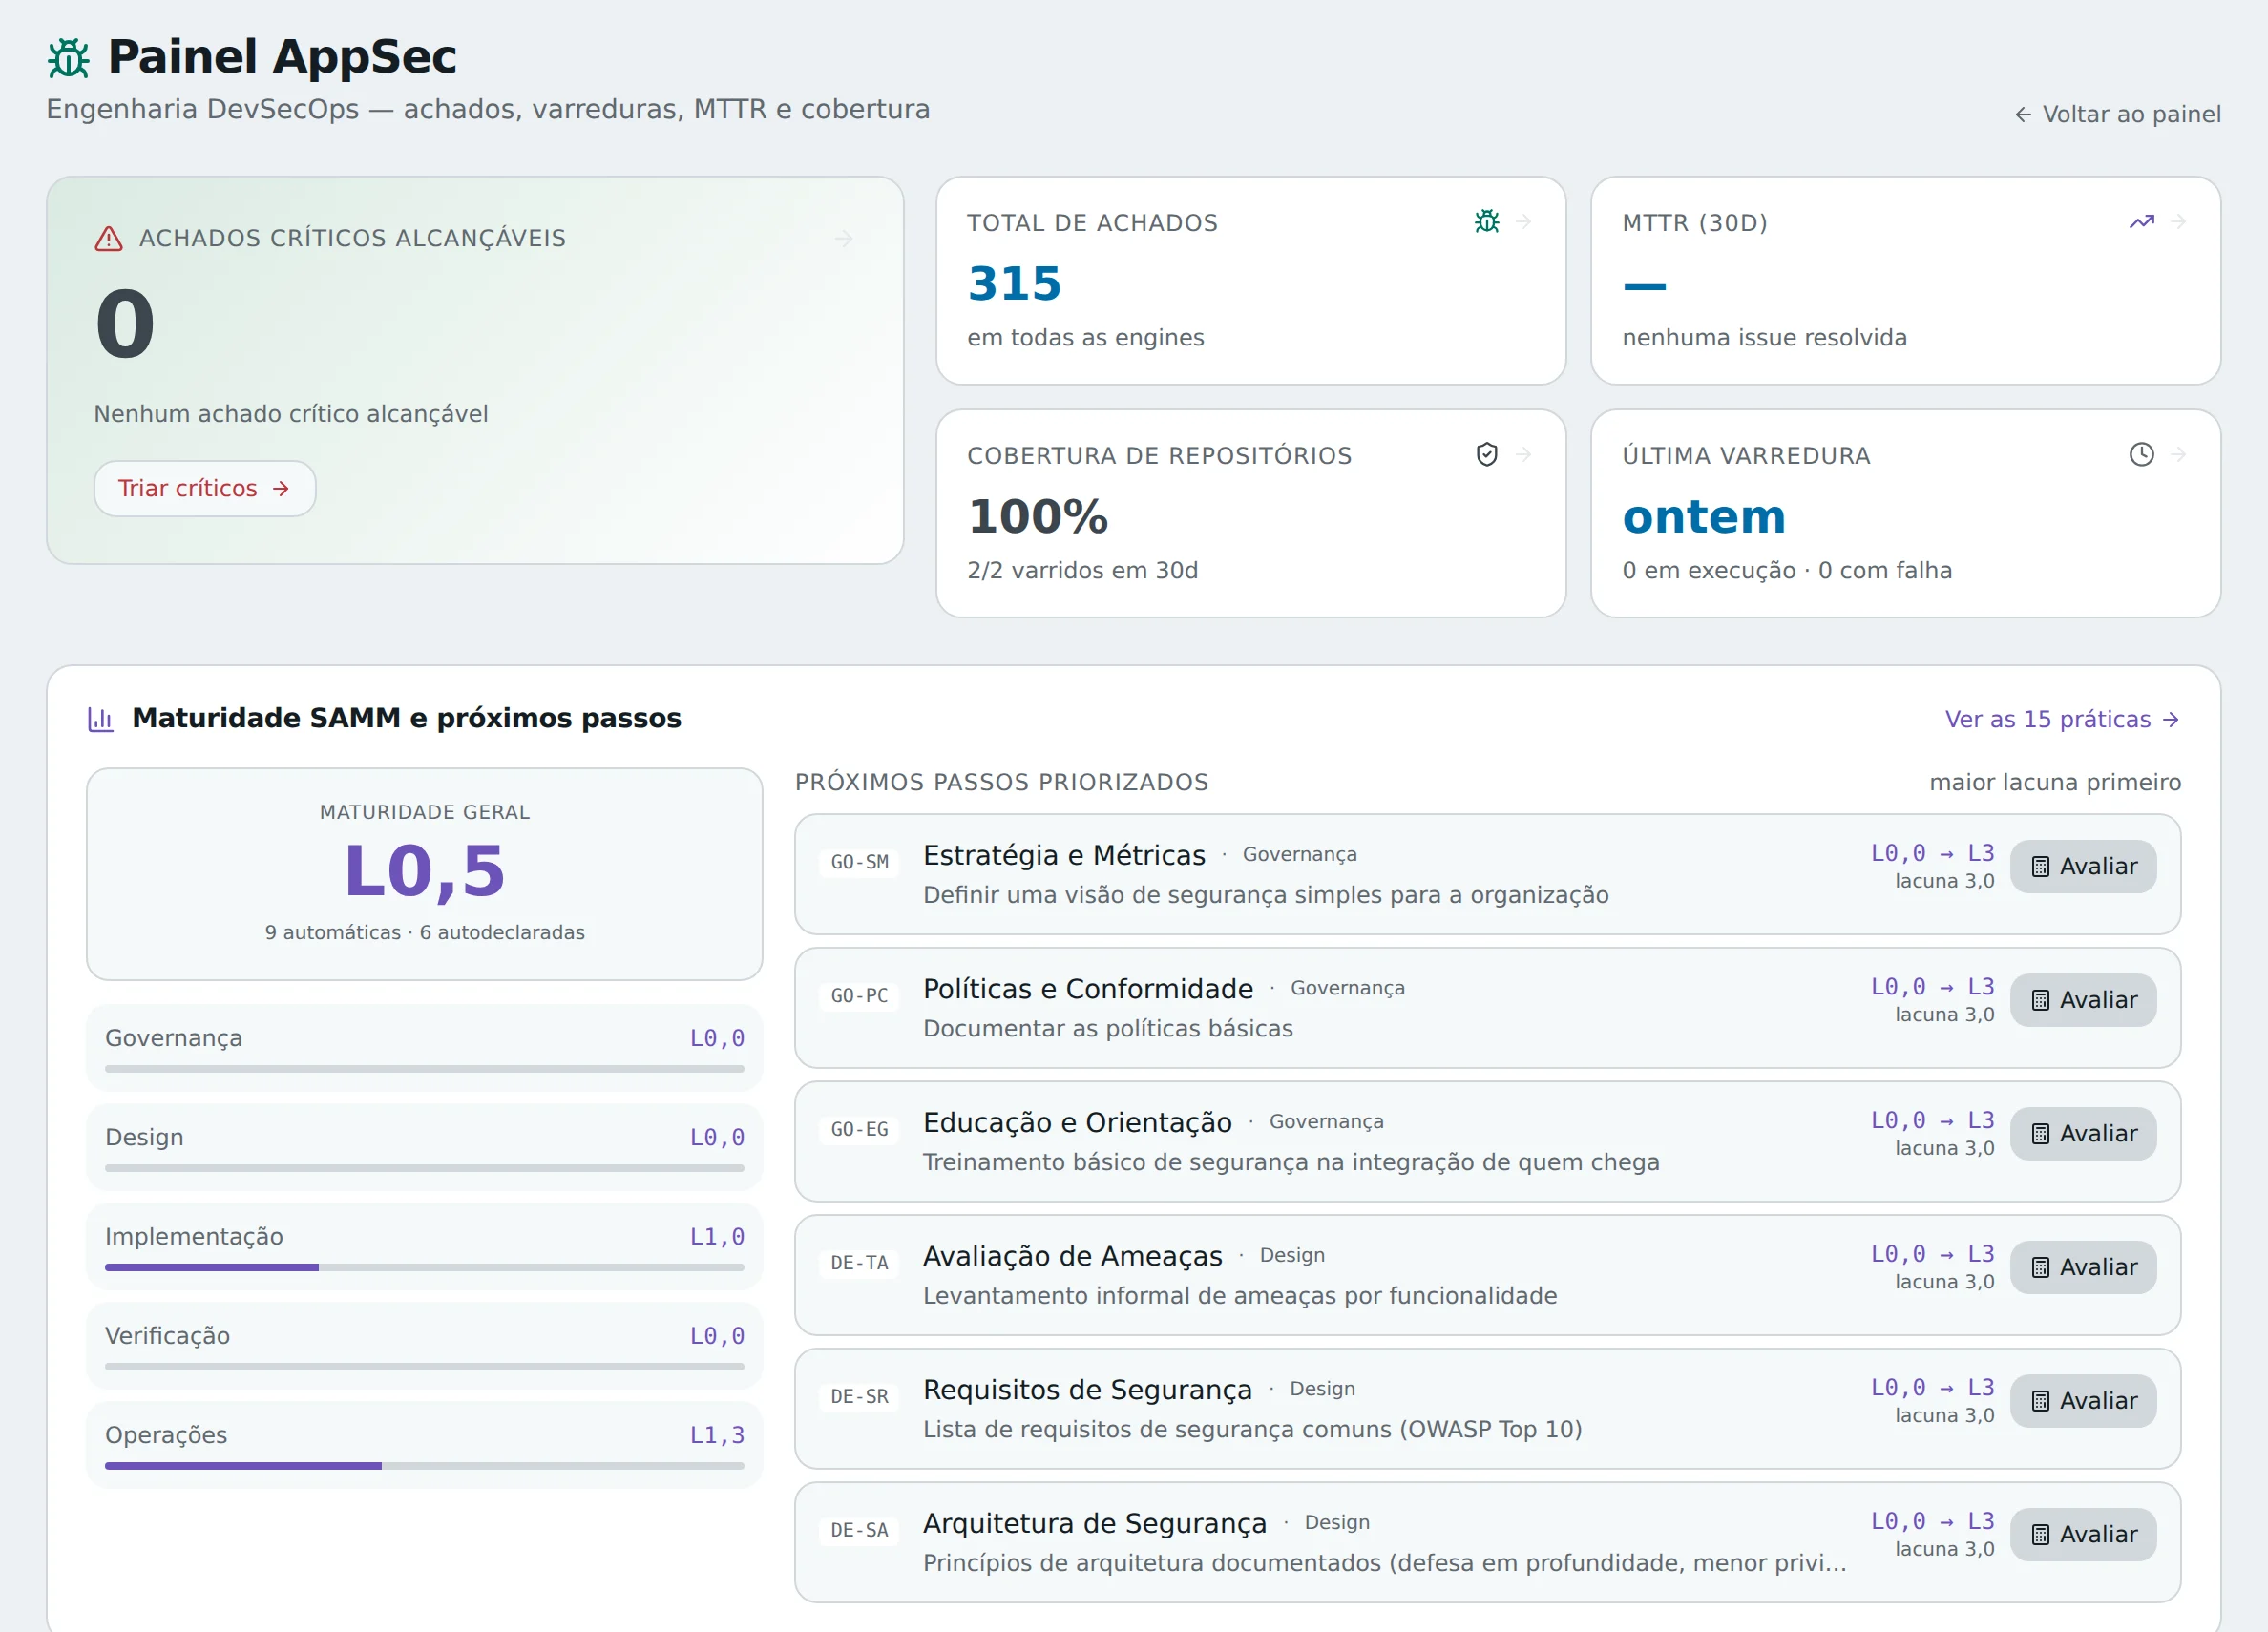
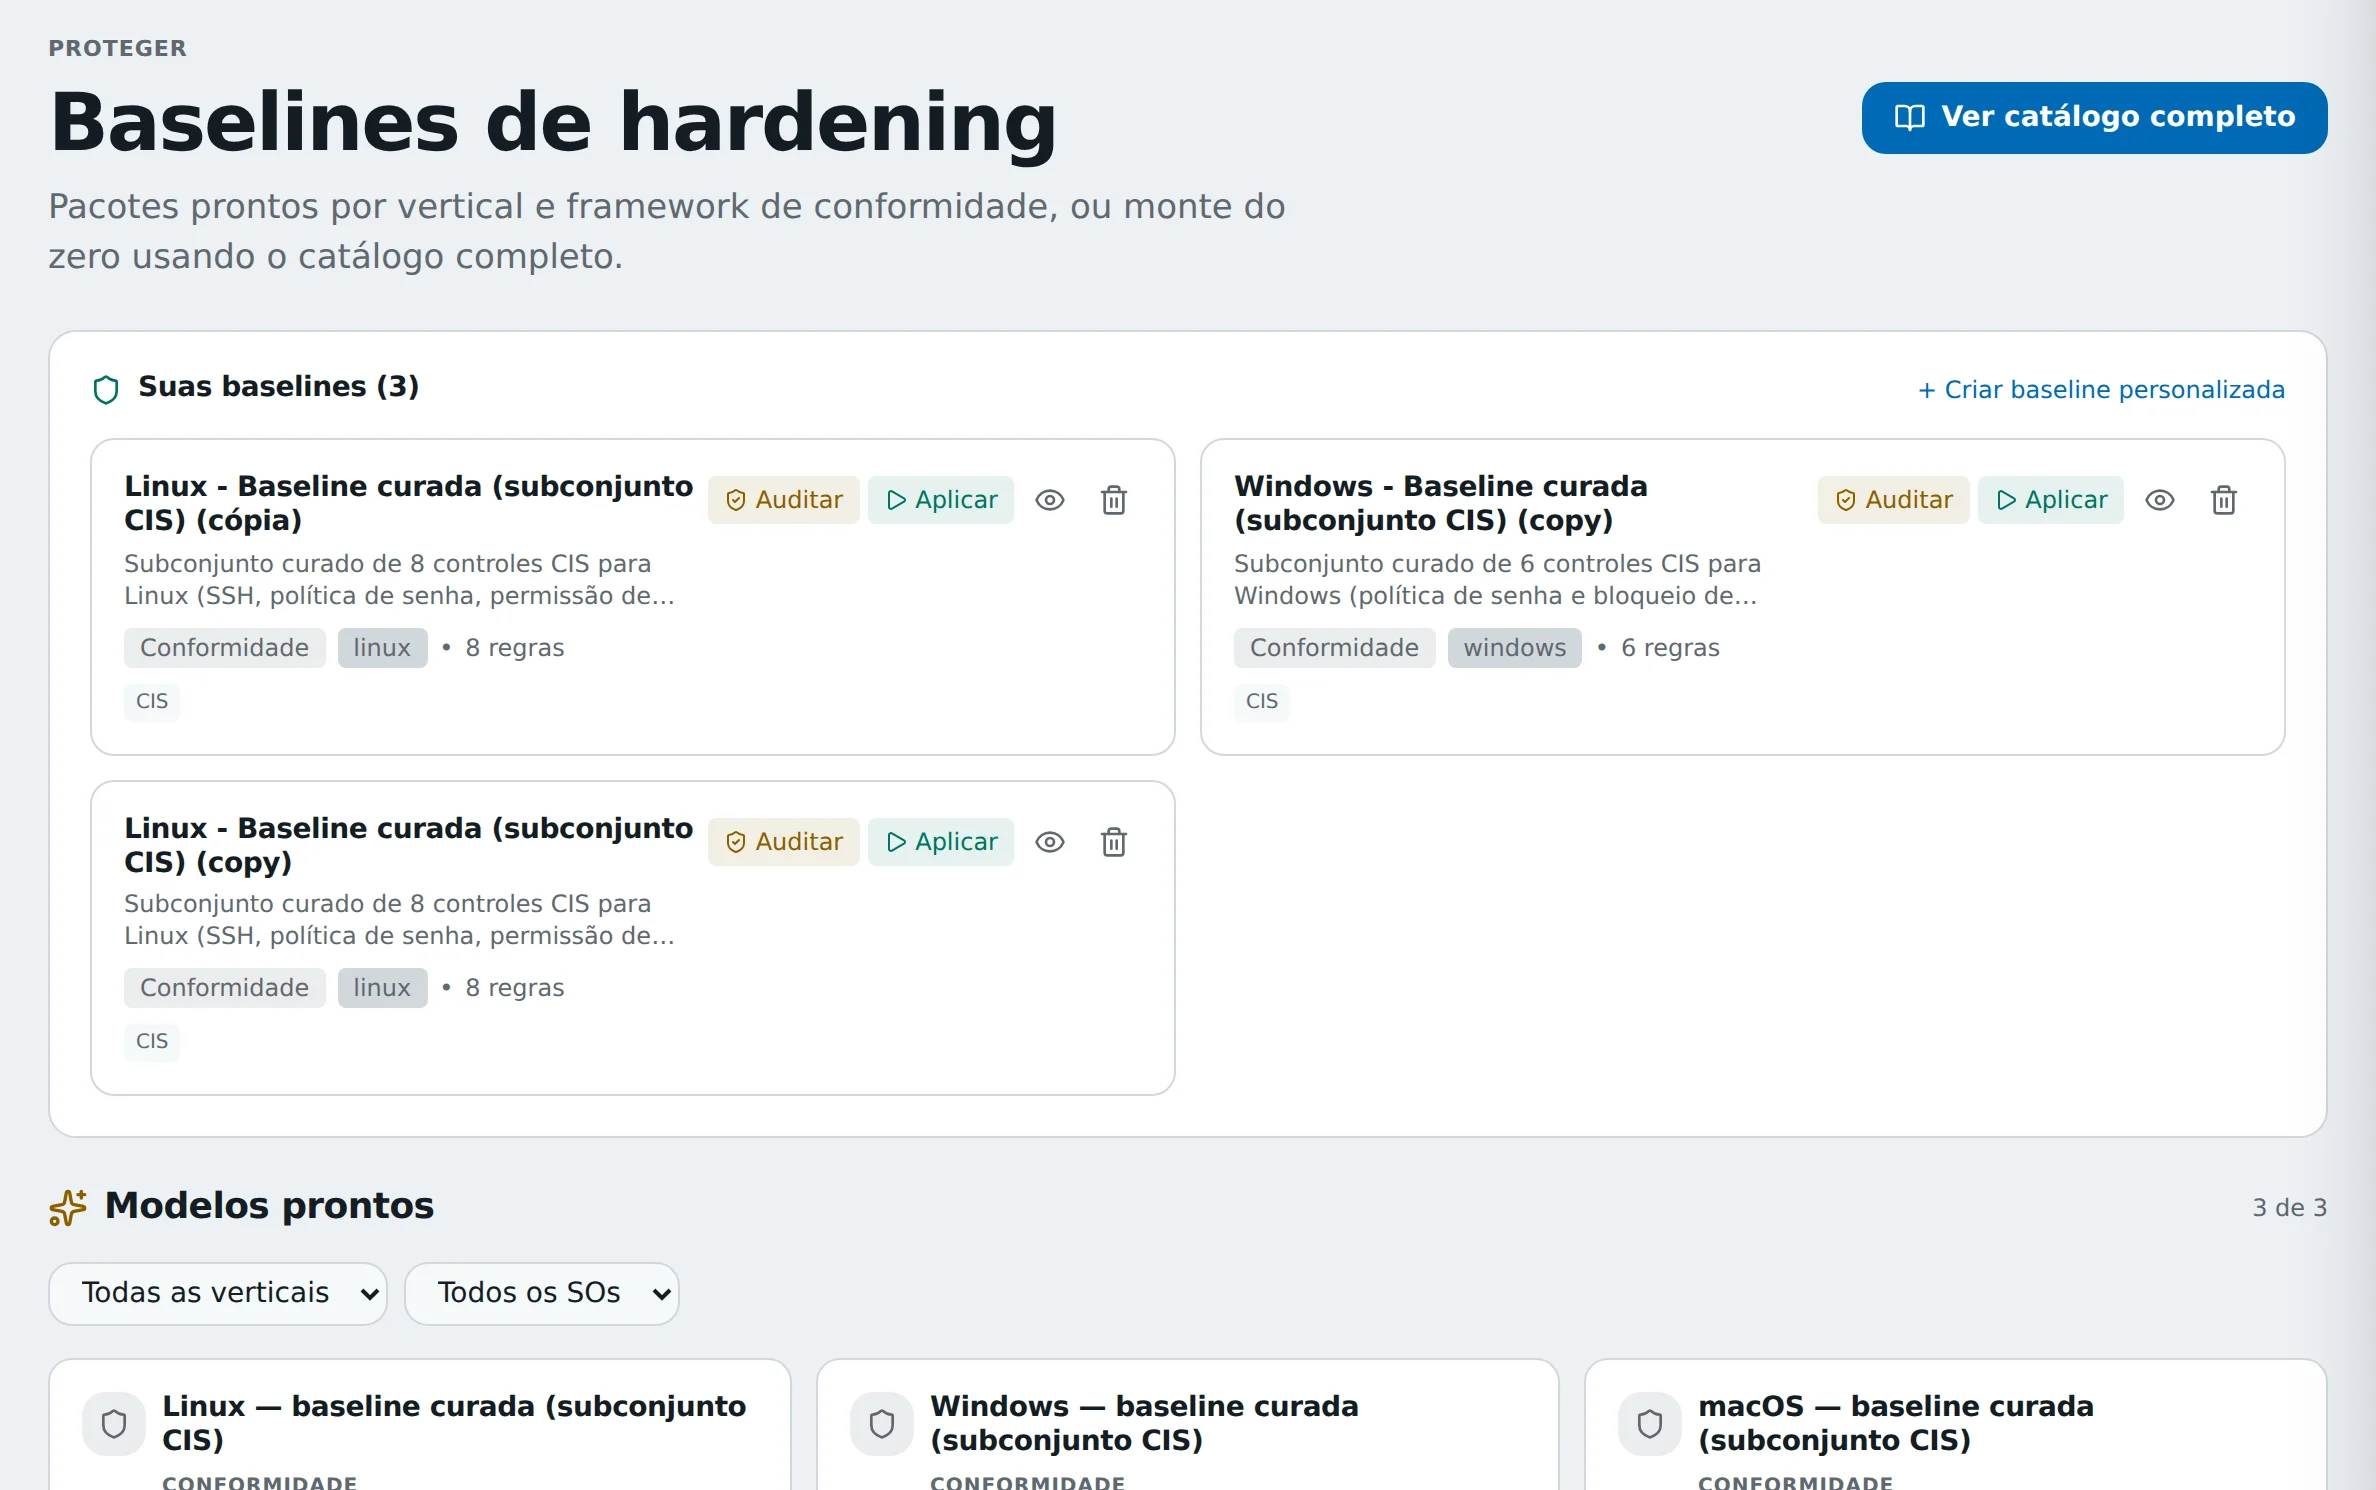
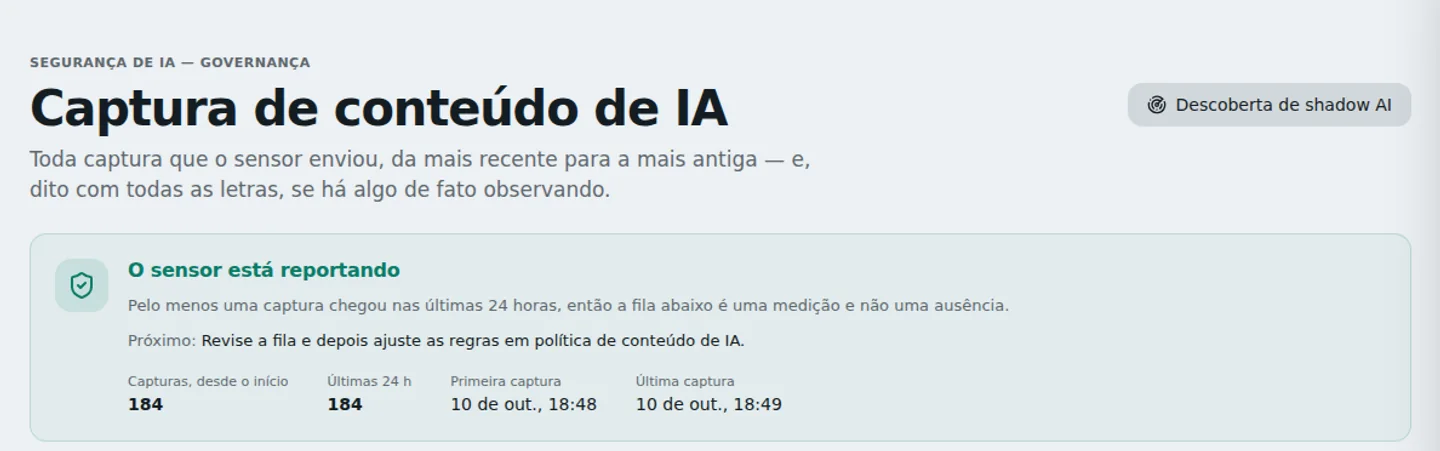
Pantallas reales de la plataforma, en una cuenta de prueba.
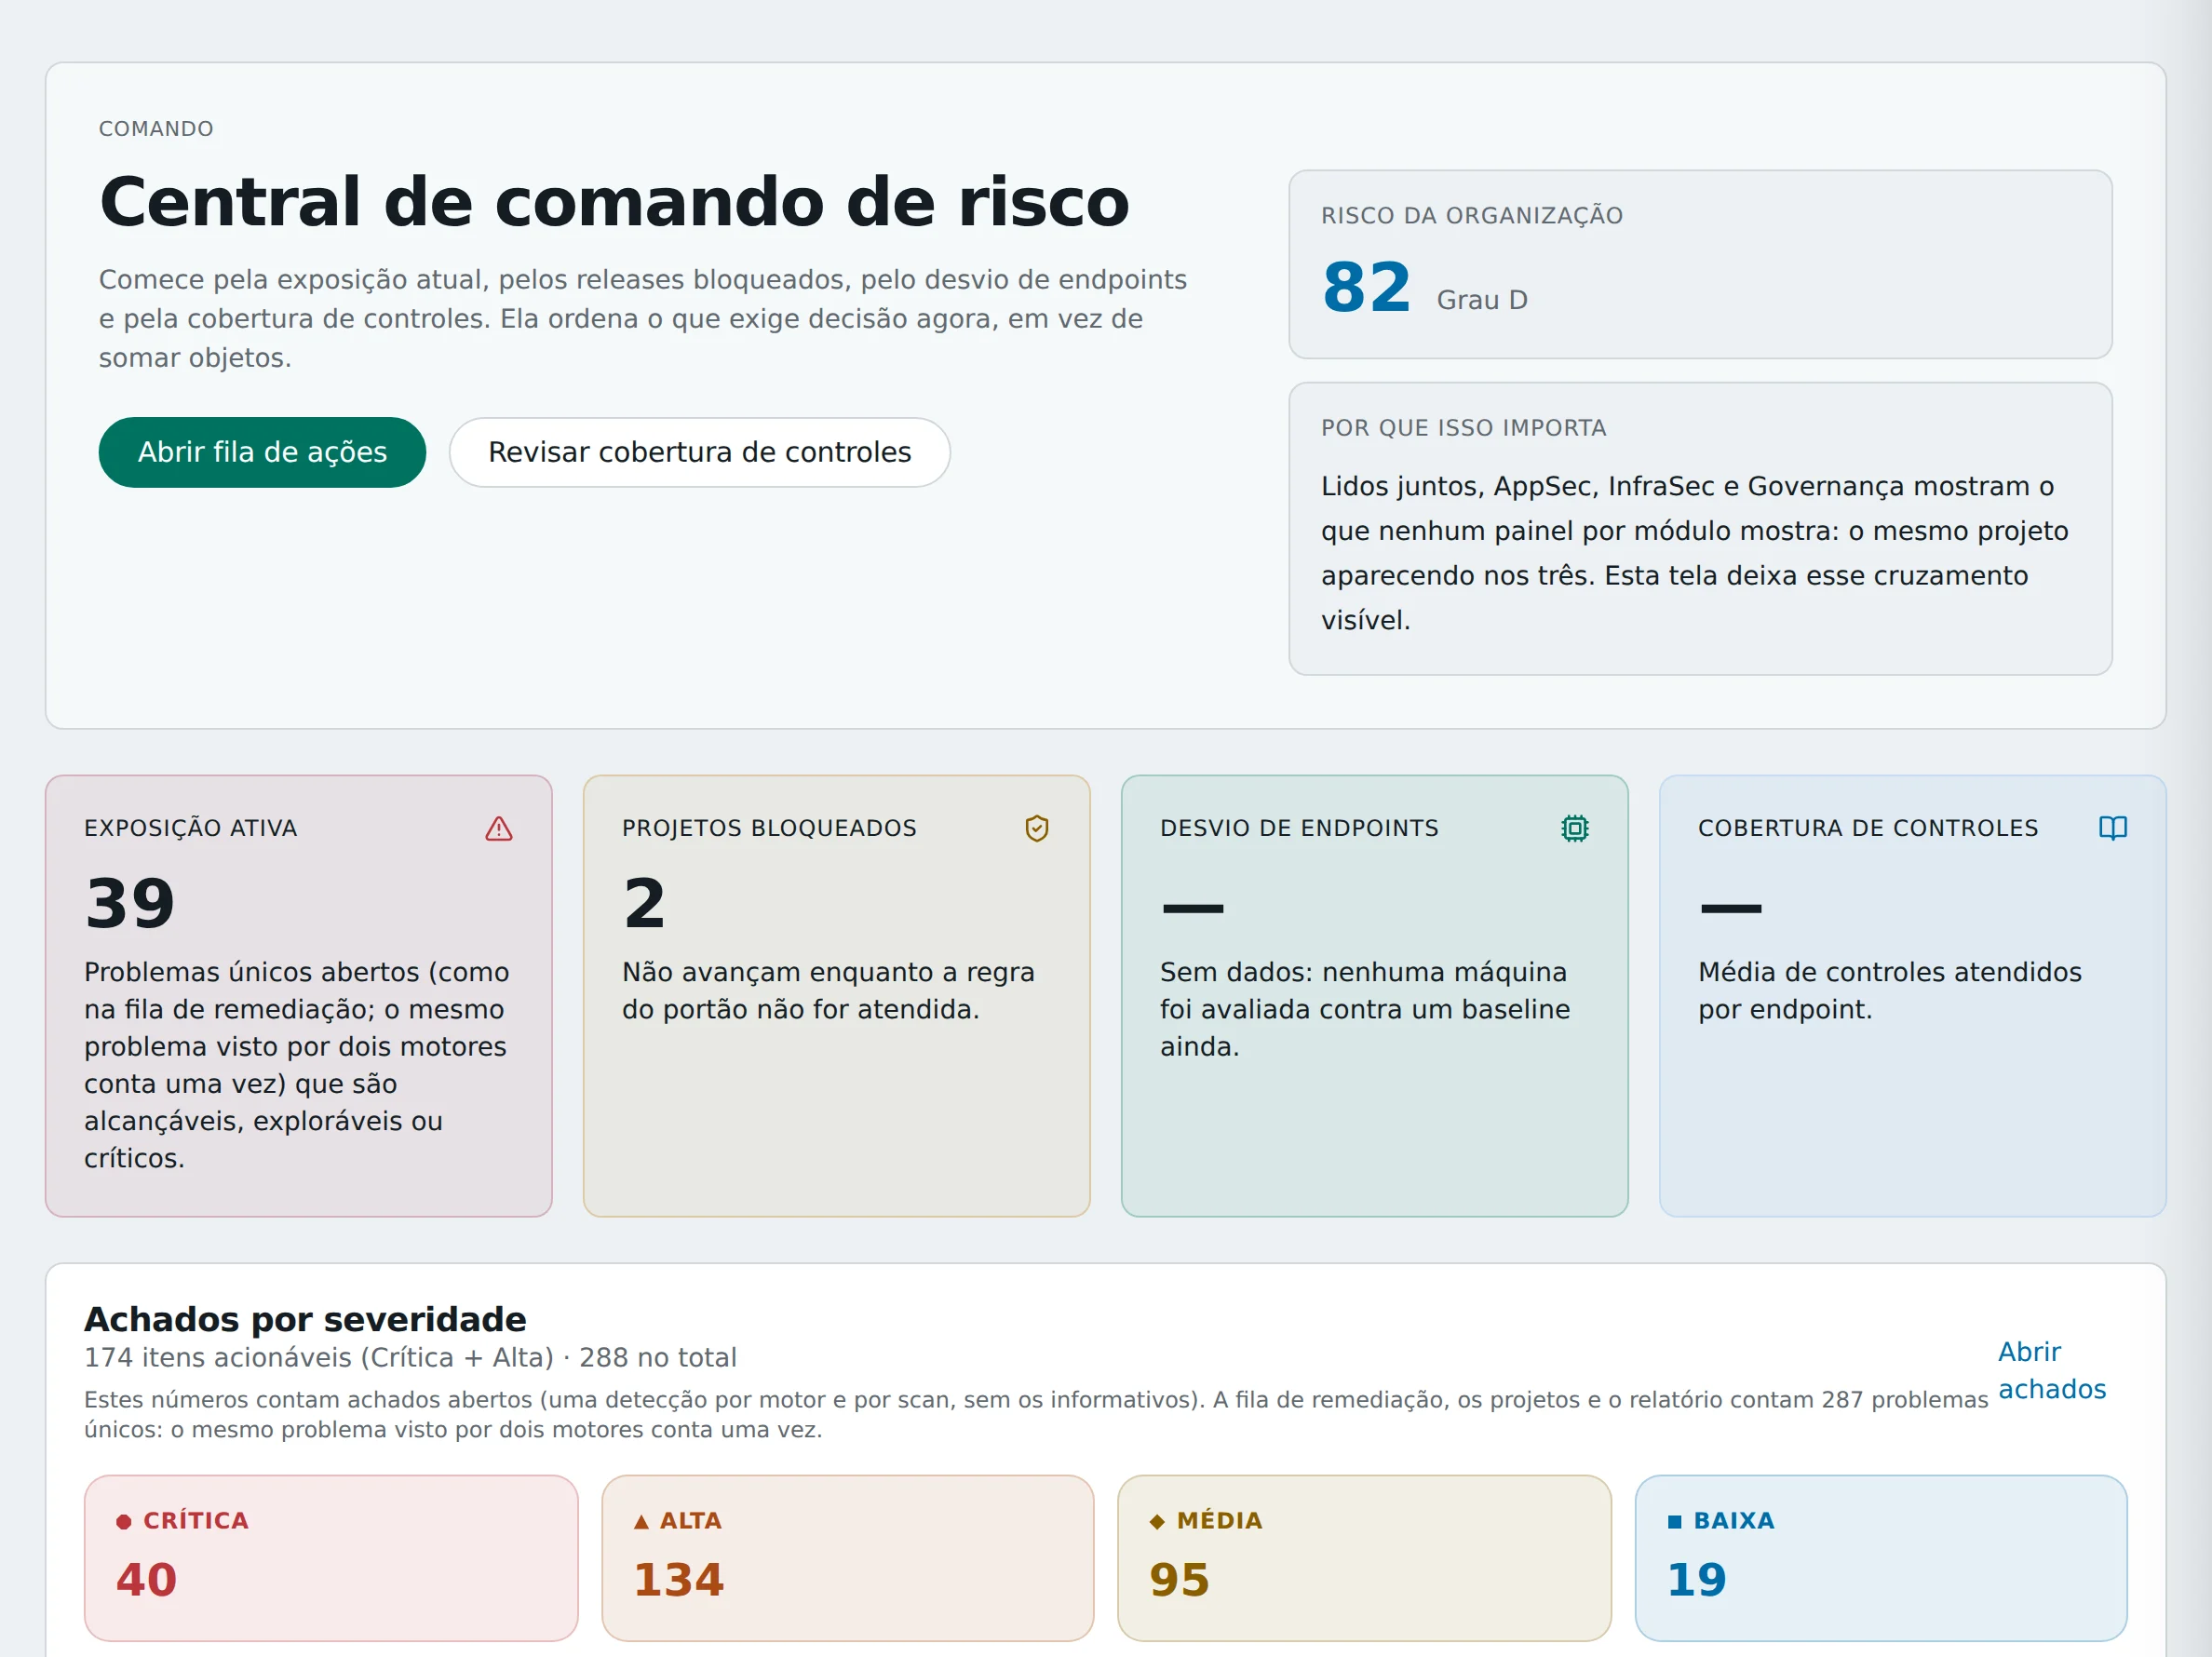
- La nota de riesgo de la organización, de 0 a 100, con su grado. Es el número que sigue la dirección.
- Exposición activa: los problemas abiertos que un atacante puede alcanzar o explotar.
- Proyectos bloqueados: versiones de software que no pasan a producción mientras no se cumpla la regla.
- Hallazgos por severidad, de crítica a baja. El analista empieza por los críticos.
Para quien responde por la seguridad
El avance de cada frente
Usted ve lo que hizo el analista, lo que está en corrección y lo que falta, sin esperar la reunión.
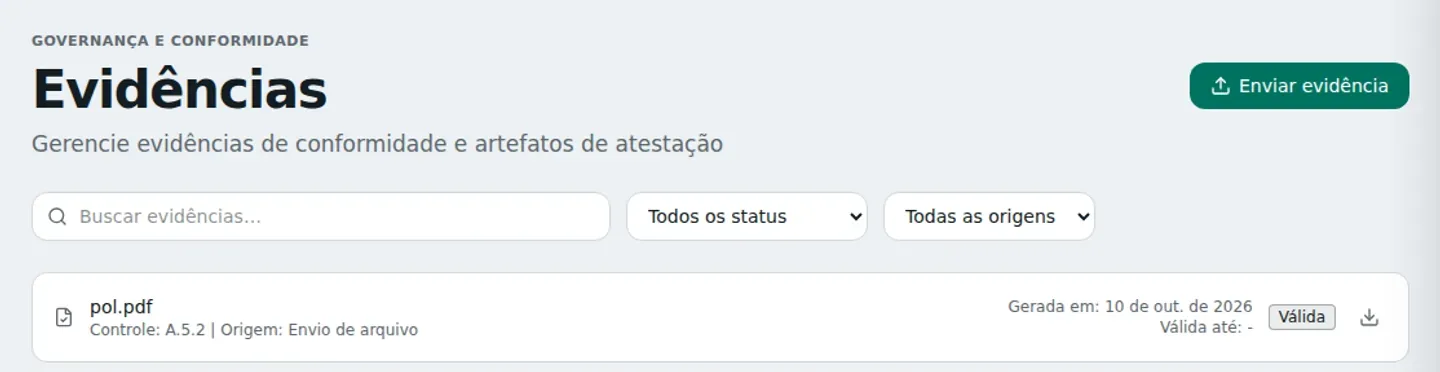
La evidencia con fecha
Cada control tiene su evidencia, con la fecha en que se generó. La auditoría encuentra todo en un solo lugar.
Un informe para la dirección
El informe ejecutivo sale de la propia plataforma, escrito para la dirección.
Especificación
Para el equipo técnico.
| Formatos de entrada | SARIF 2.1.0, CycloneDX 1.6, XML de Nessus, resultados de DAST y CSV de proveedor. |
|---|---|
| Lista de componentes (SBOM) | Generada en CycloneDX 1.6 a partir de las dependencias analizadas. |
| Normas cargadas | ISO/IEC 27001:2022 (93 controles), SOC 2 (47 criterios), NIST CSF 2.0 y OWASP SAMM v2. |
| Agente de infraestructura | Windows, Linux y macOS. |
| Idiomas de la interfaz | Portugués, inglés, español, francés y chino simplificado. |
Converse 30 minutos con un especialista.
Cuéntenos qué necesita su empresa. Usted sale de la conversación con tres prioridades para su entorno.
Hablar con un especialista
¿Prefiere escribir? Use el correo contato@cyberarmor.com.br.