
A plataforma em que você acompanha o trabalho dos nossos analistas.
Achados, correções, controles e evidências ficam no mesmo lugar, com data. A diretoria vê o panorama, e o time técnico vê o detalhe.
O que você vê
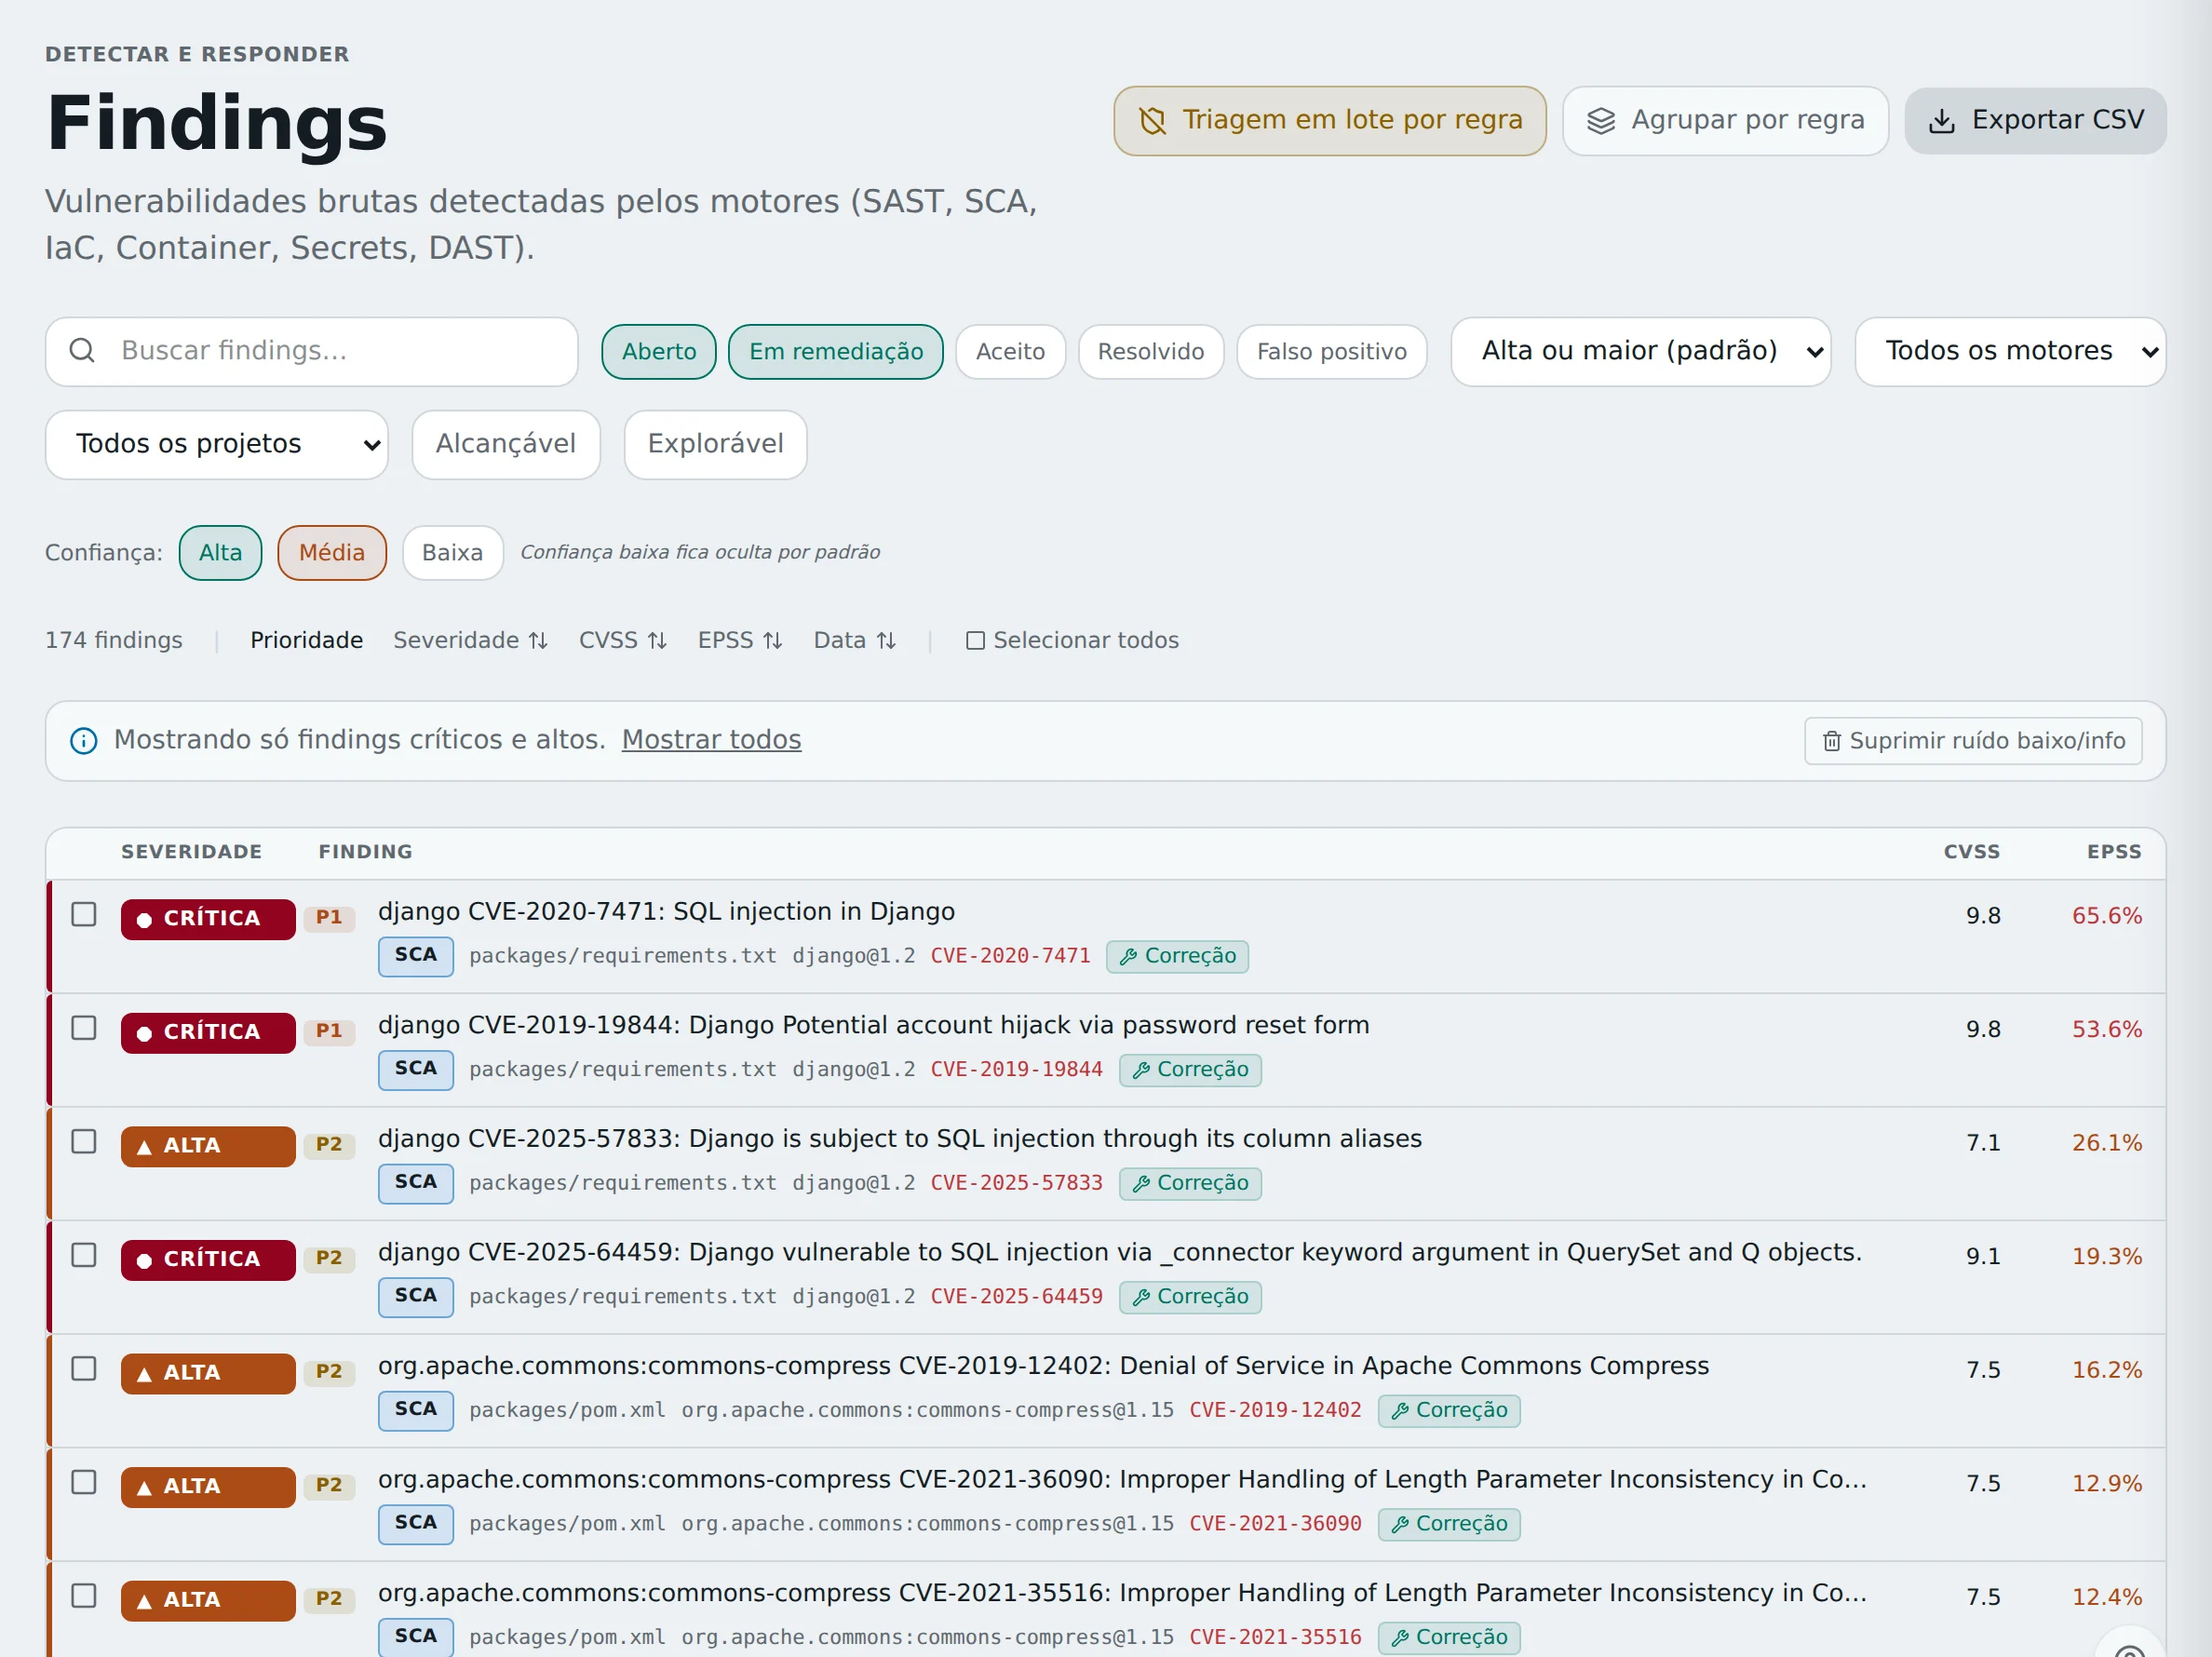
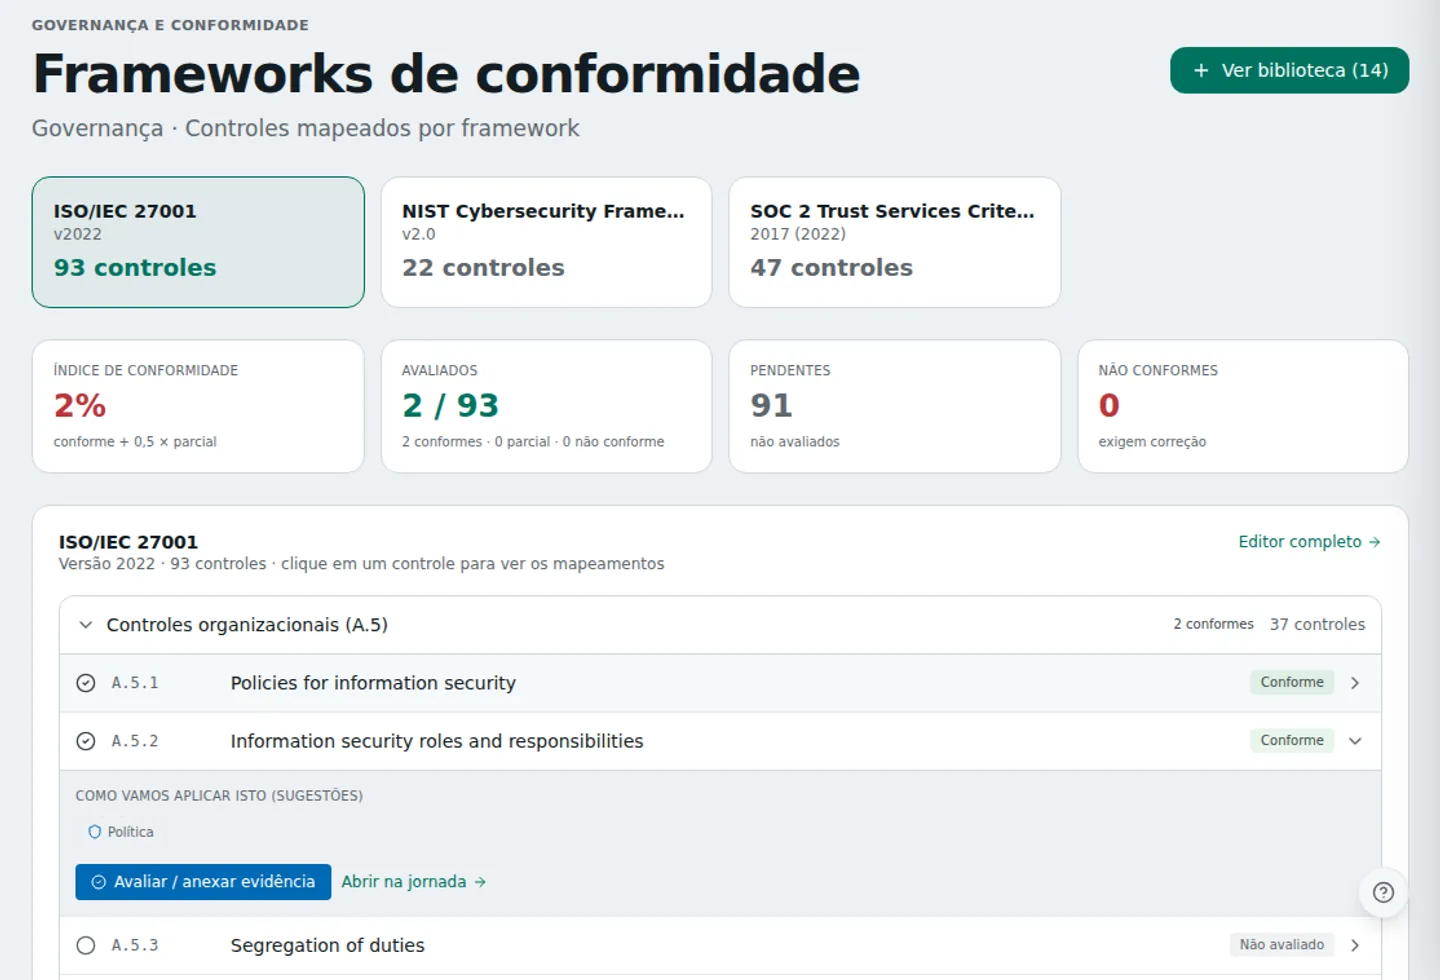
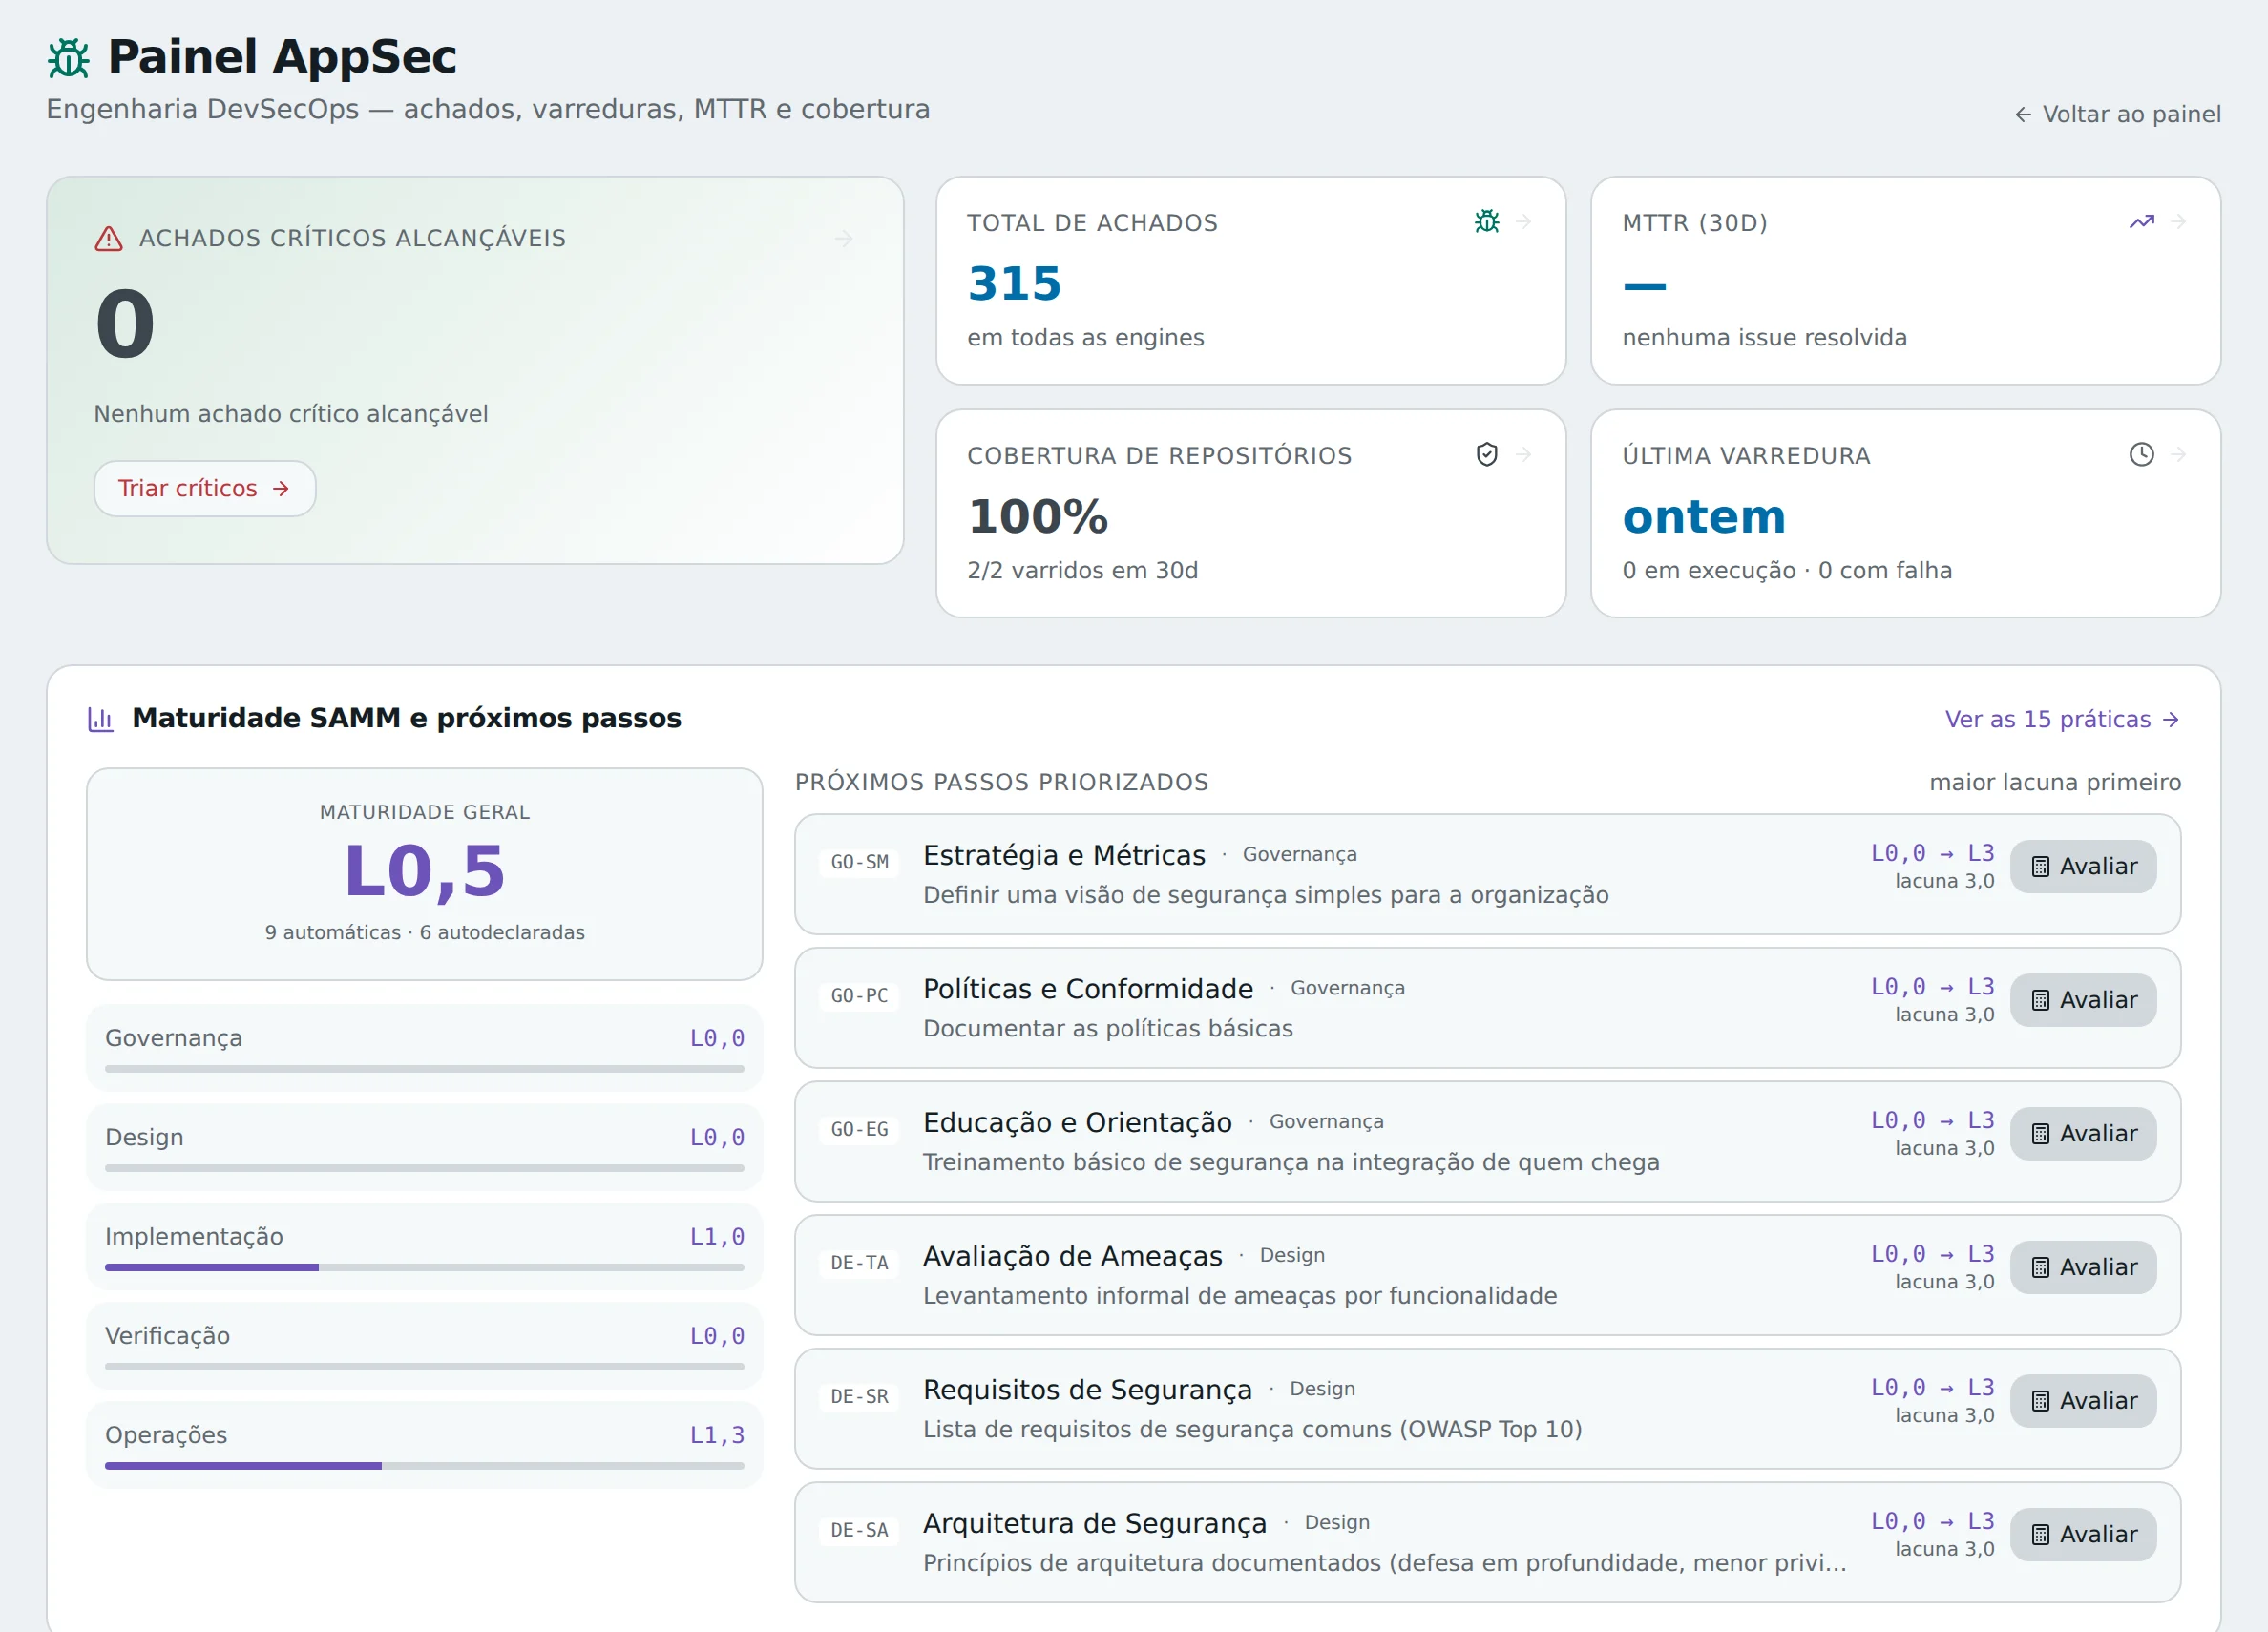
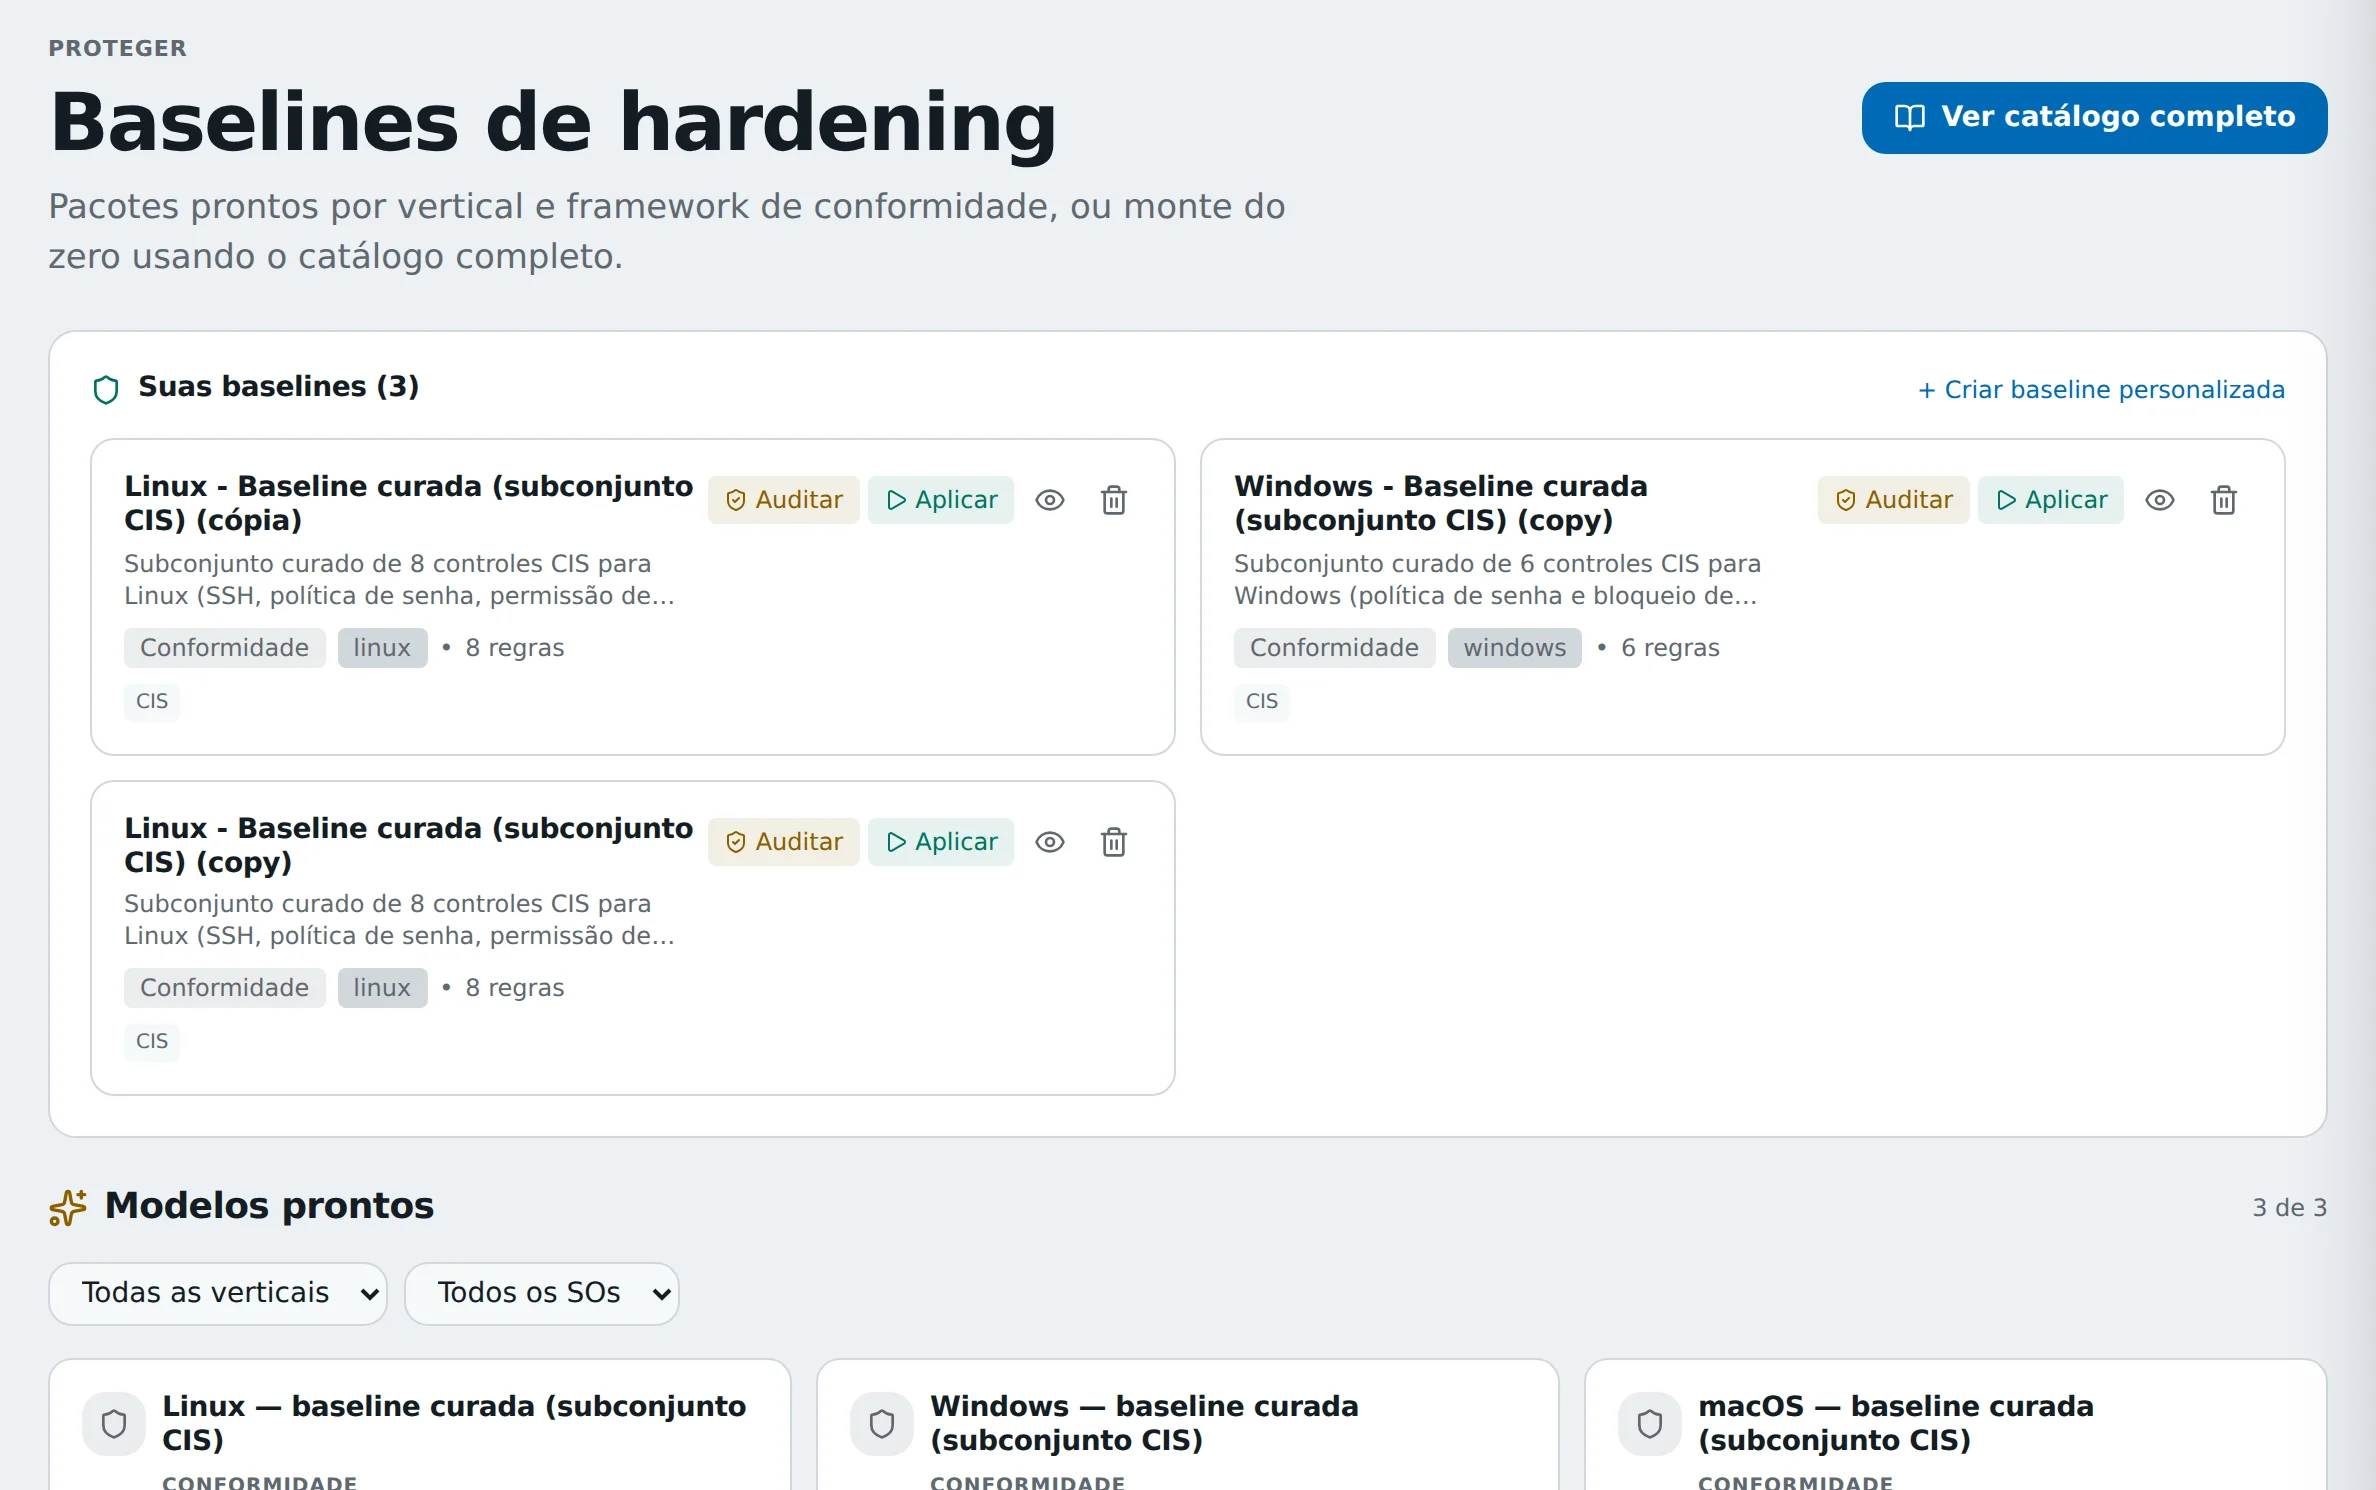
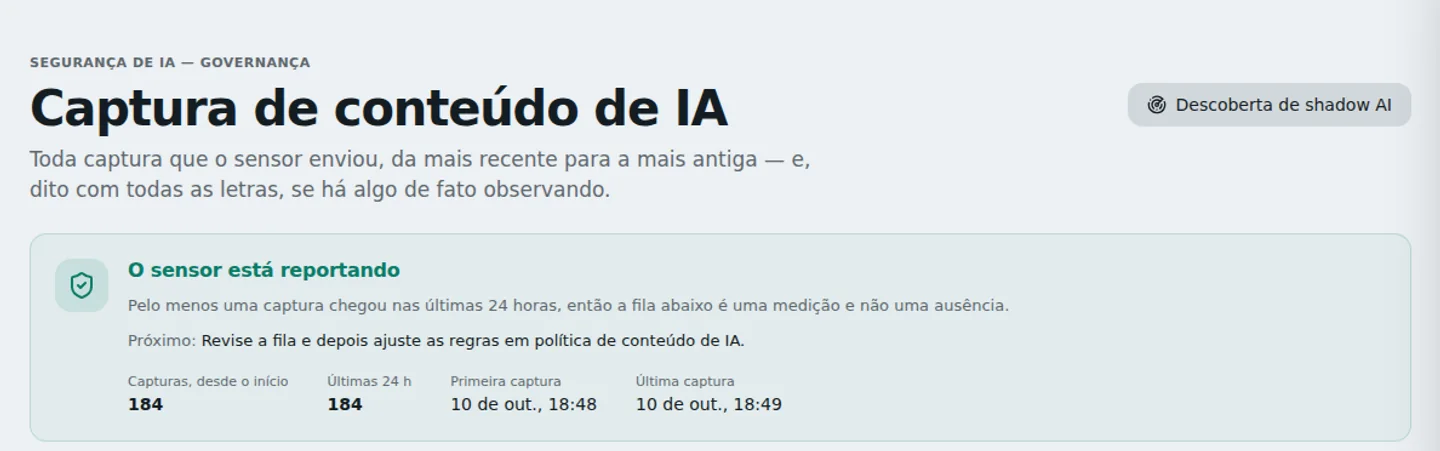
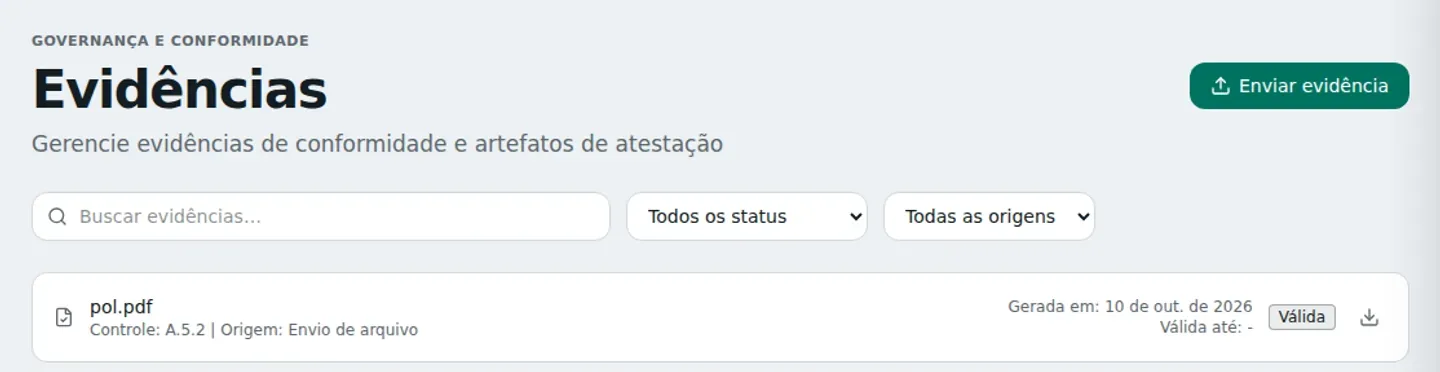
Telas reais da plataforma, em conta de teste.
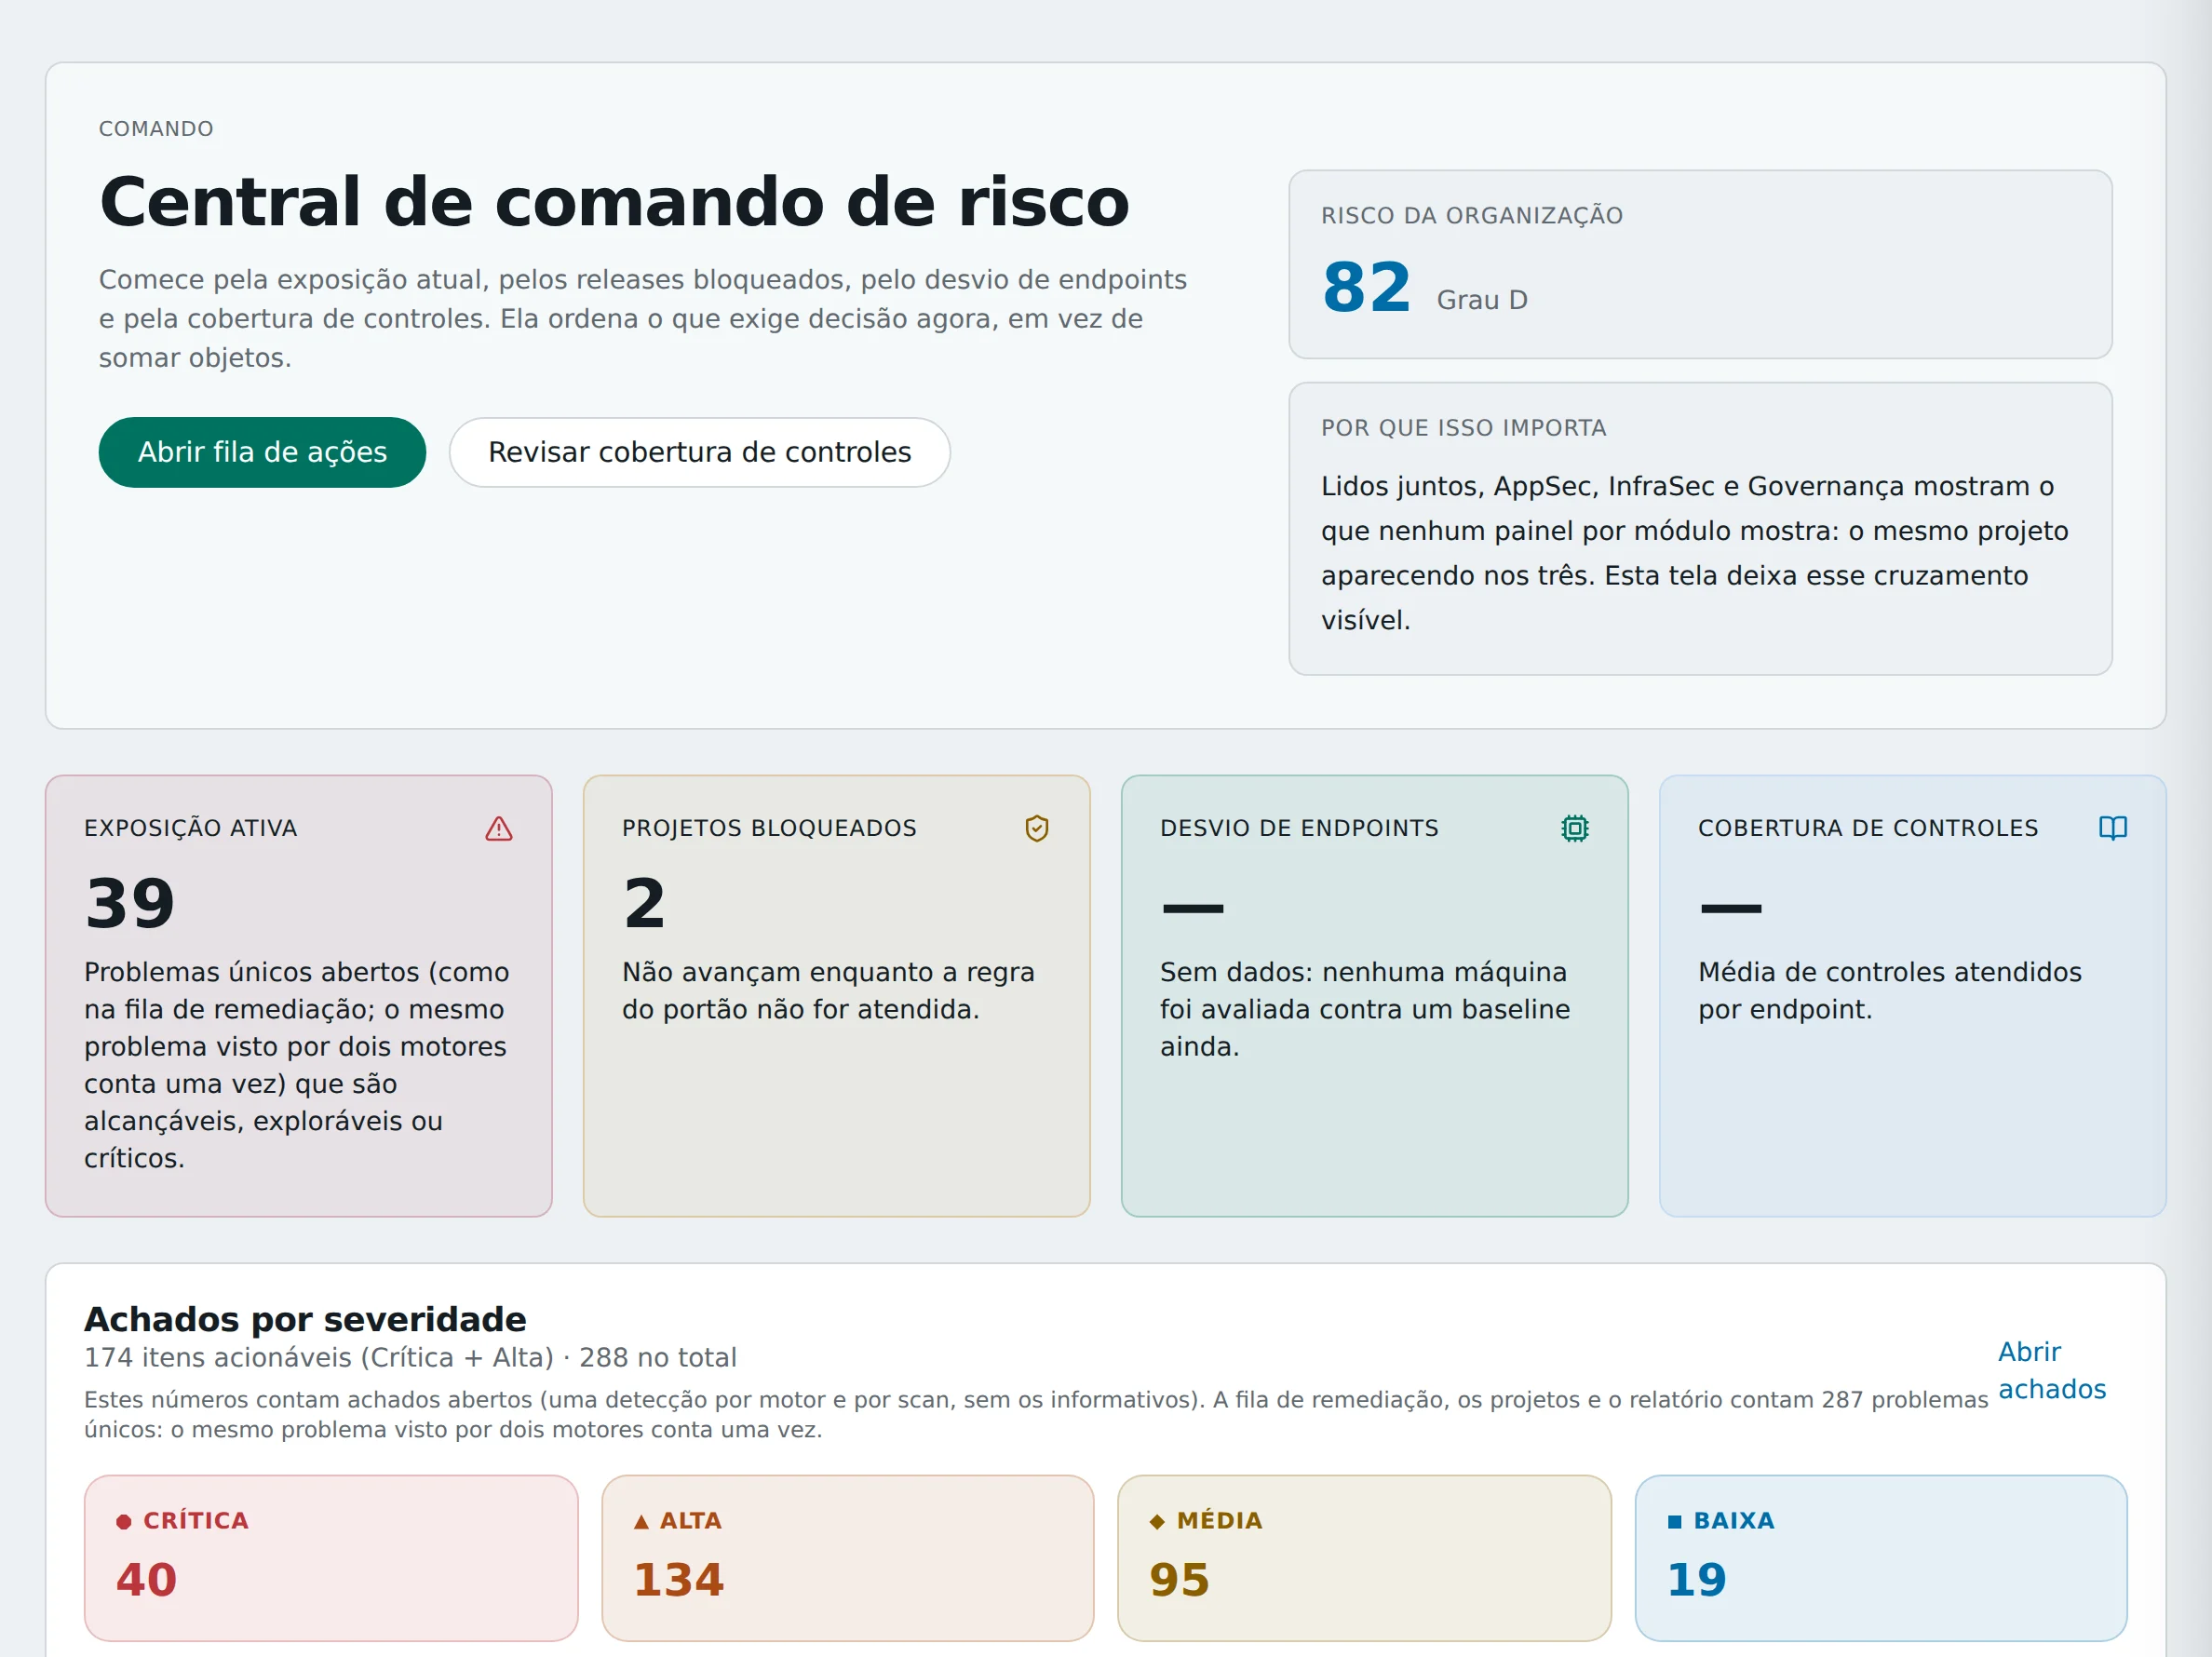
- A nota de risco da organização, de 0 a 100, com o grau. É o número que a diretoria acompanha.
- Exposição ativa: os problemas abertos que um atacante consegue alcançar ou explorar.
- Projetos bloqueados: versões de software que não vão para produção enquanto a regra não for cumprida.
- Achados por severidade, de crítica a baixa. O analista começa pelos críticos.
Para quem responde pela segurança
O andamento de cada frente
Você vê o que o analista fez, o que está em correção e o que falta, sem esperar a reunião.
A evidência com data
Cada controle tem a sua evidência, com a data em que foi gerada. A auditoria encontra tudo num lugar só.
O relatório em português
O relatório executivo sai da própria plataforma, escrito para a diretoria.
Especificação
Para o time técnico.
| Formatos de entrada | SARIF 2.1.0, CycloneDX 1.6, XML do Nessus, resultados de DAST e CSV de fornecedor. |
|---|---|
| Lista de componentes (SBOM) | Gerada em CycloneDX 1.6 a partir das dependências analisadas. |
| Normas carregadas | ISO/IEC 27001:2022 (93 controles), SOC 2 (47 critérios), NIST CSF 2.0 e OWASP SAMM v2. |
| Agente de infraestrutura | Windows, Linux e macOS. |
| Idiomas da interface | Português, inglês, espanhol, francês e chinês simplificado. |
Converse 30 minutos com um especialista.
Conte o que sua empresa precisa. Você sai da conversa com três prioridades para o seu ambiente.
Falar com um especialista
Prefere escrever? Use o e-mail contato@cyberarmor.com.br.