
Servidores y estaciones configurados según la política de su empresa, con prueba para la auditoría.
Una máquina mal configurada es la puerta de entrada más común de un ataque. Nuestros analistas aplican hardening, siguen configuración y vulnerabilidades y muestran, máquina por máquina, qué está conforme.
Qué es la seguridad de infraestructura
Una máquina mal configurada deja puertas abiertas a un atacante, incluso con antivirus. Hardening es ajustar servidores y estaciones para cerrar esas puertas, siguiendo buenas prácticas públicas de configuración segura. CyberArmor hace el diagnóstico de las máquinas en 2 semanas, aplica las reglas según la política de su empresa y guarda la evidencia para la auditoría.
Estas guías las publican organizaciones independientes y los propios fabricantes de los sistemas, y cada regla indica qué configurar y cómo verificarlo.
Servicios de infraestructura
El diagnóstico es el punto de partida. Termina con una propuesta de servicio continuo, si tiene sentido.
- 2 semanasBuen punto de partida
Diagnóstico de máquinas
Nuestros analistas leen la configuración y el inventario de las máquinas del alcance. Usted recibe la lista de las máquinas más expuestas y qué corregir primero.
Precio cerrado en hasta 1 día hábil
- Recurrente
Hardening y cumplimiento continuos
Hardening es ajustar la configuración de cada máquina para cerrar las brechas que usaría un atacante. El analista aplica la baseline y sigue los desvíos cada mes.
- Bajo consulta
Monitoreo y respuesta bajo contrato, en el horario y con el SLA acordados
Un equipo dedicado sigue las alertas de su entorno en el horario y con el SLA definidos en el contrato y actúa cuando algo sucede. La implantación toma de 30 a 60 días, y el plazo queda definido en la propuesta.
Qué recibe
Cada verificación queda registrada en la plataforma, con fecha.
- Hardening según las buenas prácticas públicas de configuración segura y la política interna de su empresa.
- Monitoreo continuo de configuración y de vulnerabilidades.
- Inventario de software por máquina.
- Informe de cumplimiento por máquina.
- Remediación acompañada por el analista, del hallazgo a la corrección.
Sistemas cubiertos
Windows, Linux y macOS, mediante el agente de la plataforma instalado en cada máquina monitoreada.
Cómo sucede el trabajo
Diagnóstico
Instalamos el agente en las máquinas del alcance y leemos la configuración y el inventario de cada una.
Usted recibe: la foto del parque y de las máquinas más expuestas.
Plan priorizado
Armamos la baseline a partir de las buenas prácticas públicas de configuración segura y de la política de su empresa, y ordenamos las máquinas por riesgo.
Usted recibe: la baseline aprobada por usted y el plan de aplicación.
Ejecución por los analistas
El analista audita cada regla antes de aplicarla y sigue la ventana de cambio que defina su empresa.
Usted recibe: las máquinas ajustadas y el registro de cada cambio.
Monitoreo continuo
La plataforma compara cada máquina con la baseline y avisa cuando una configuración se desvía.
Usted recibe: alertas de desvío y de vulnerabilidad nueva.
Informe ejecutivo
El ciclo cierra con el informe de cumplimiento por máquina y el resumen para la dirección.
Usted recibe: el informe y la evidencia fechada.
Quién hace el trabajo
Analistas con experiencia y certificados conducen cada proyecto. Cada proyecto tiene un analista designado, que responde por el trabajo del diagnóstico al informe.
- Un analista designado por proyecto, que es su contacto directo.
- Cada regla auditada antes de aplicarse, dentro de la ventana de cambio de su empresa.
- Cada verificación y cada cambio registrados en la plataforma, con fecha.
Los currículums y las certificaciones del equipo asignado se presentan en la propuesta.
Por qué CyberArmor
Lo que usted tiene en todo contrato, desde el primer día.
- Un analista asignado. Cada proyecto tiene un analista que responde por el trabajo de principio a fin.
- Evidencia con fecha. Cada hallazgo, corrección y evidencia queda registrado en nuestra plataforma, con la fecha en que ocurrió.
- Una entrega en cada etapa. Usted sabe qué recibe en cada uno de los cinco pasos del método.
- Informe para la dirección. El informe ejecutivo explica el riesgo en términos de negocio.
En la plataforma
Las baselines de hardening reúnen controles de configuración segura para Windows, Linux y macOS. Cada una puede auditarse antes de aplicarse.
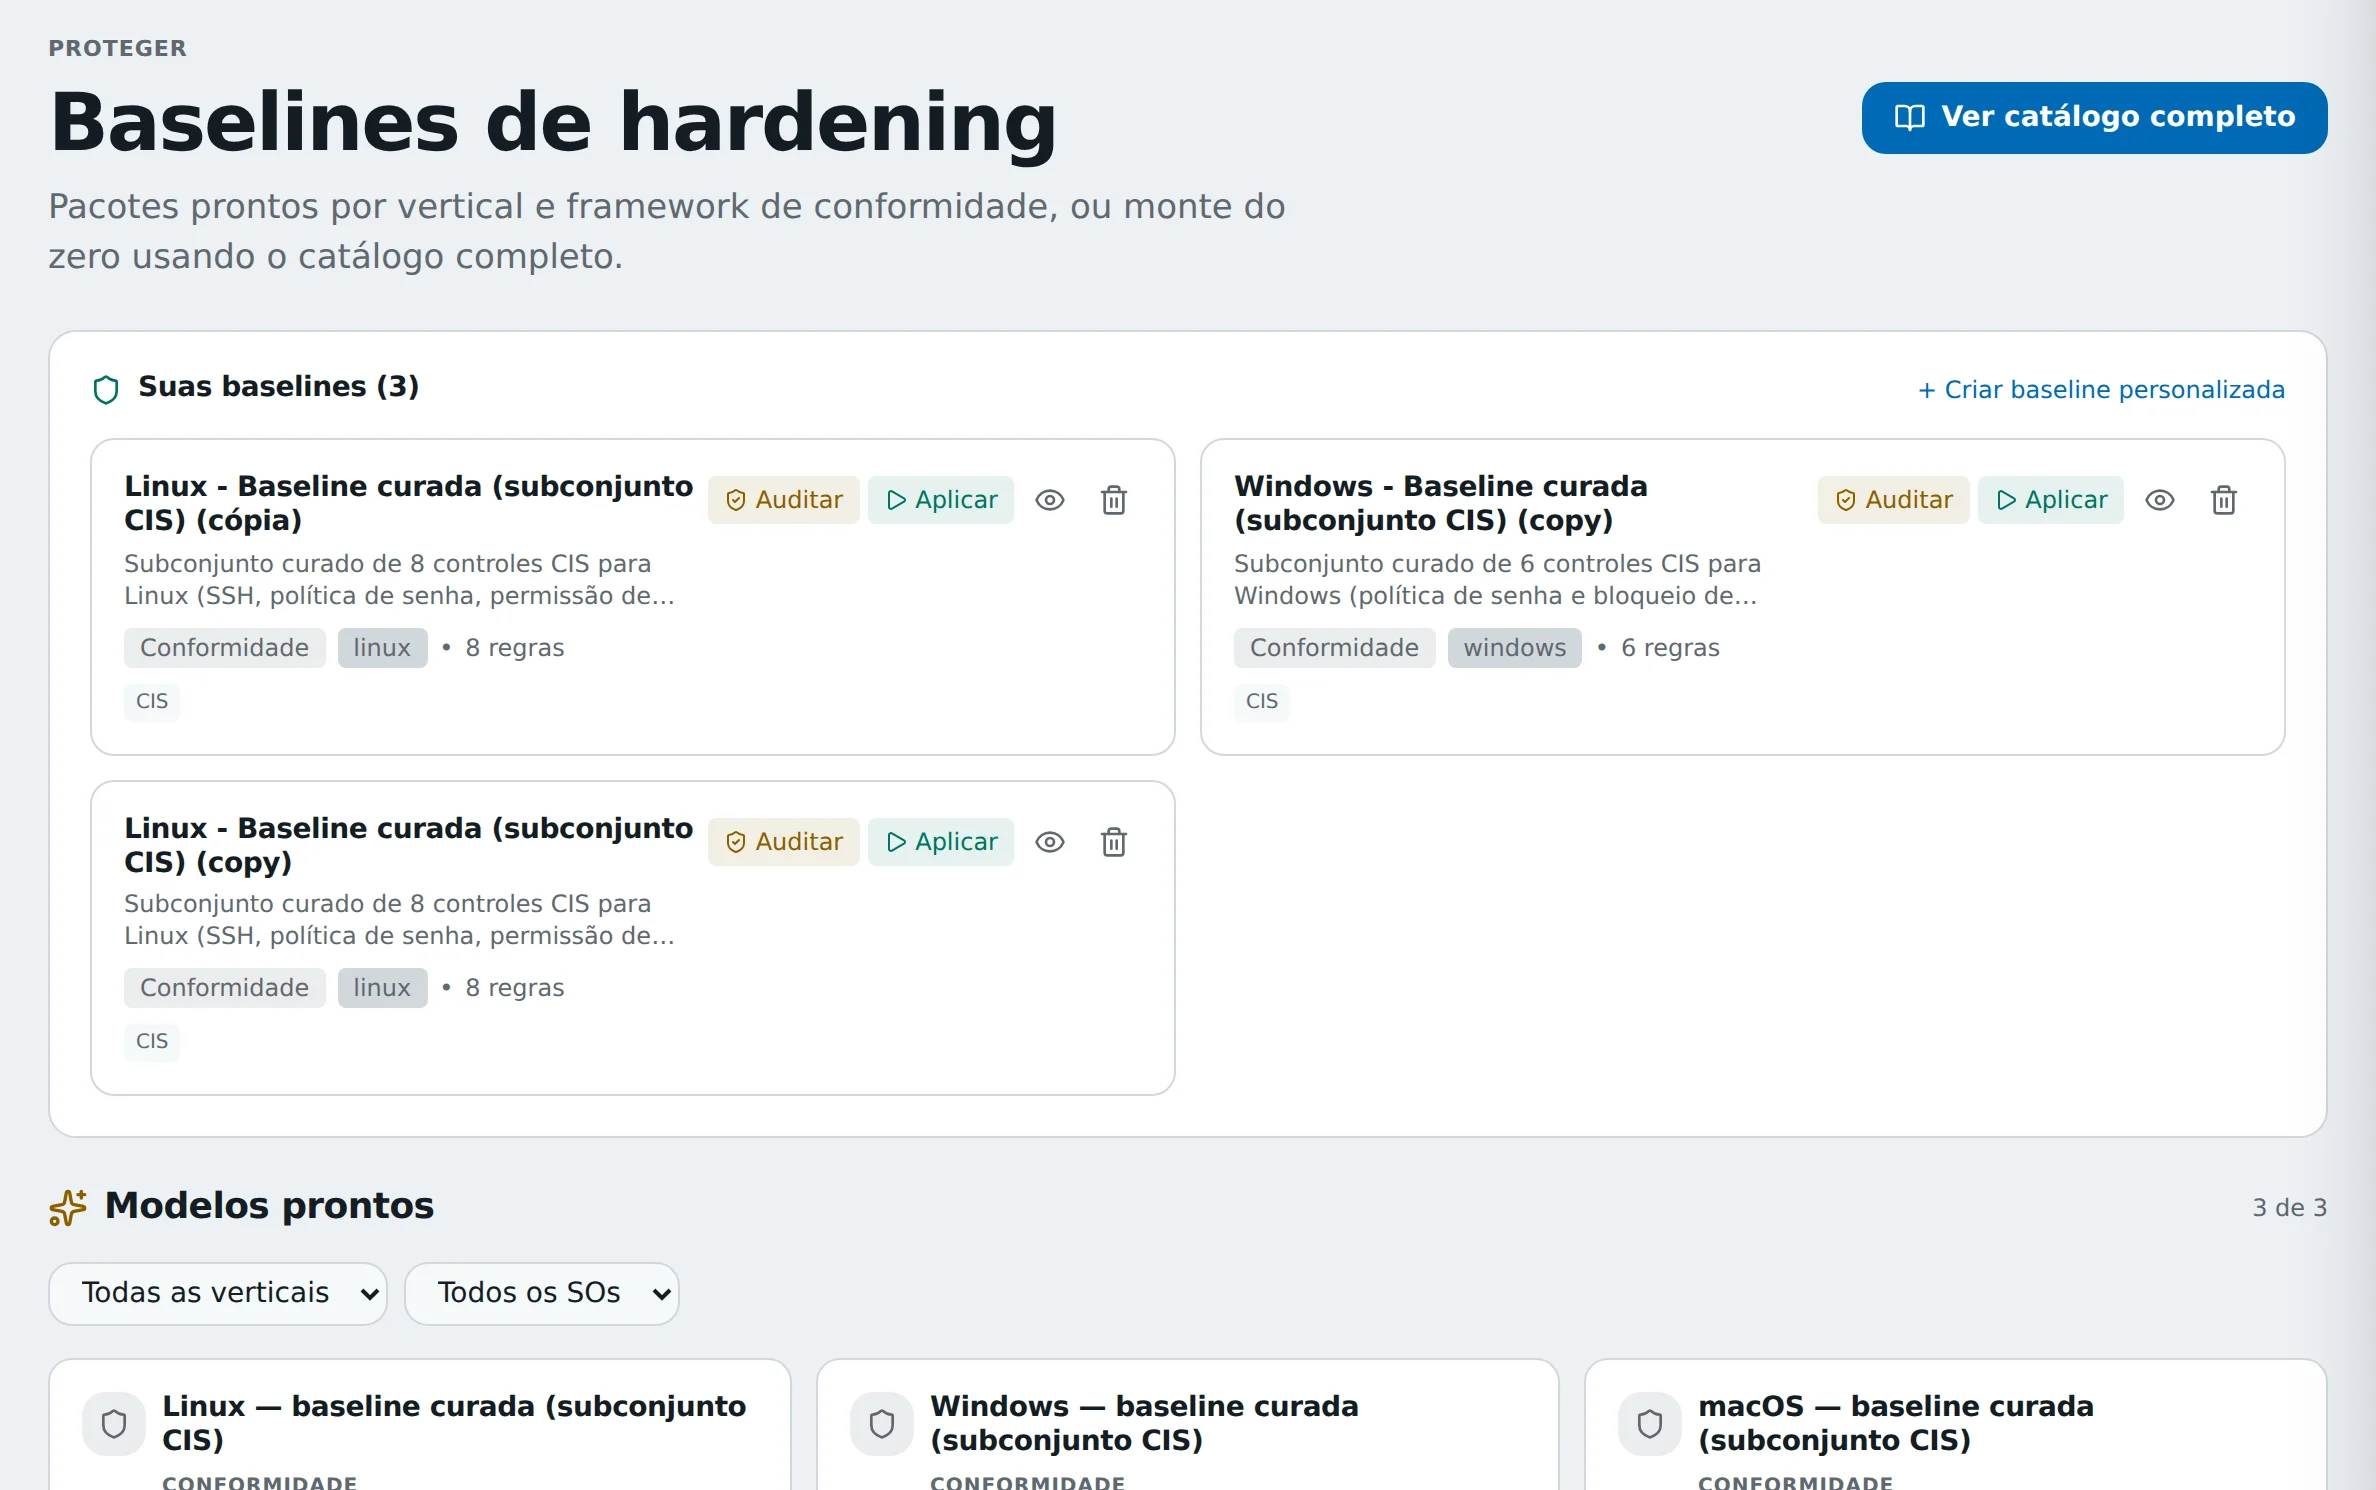
- Los baselines de hardening, armados a partir de las buenas prácticas públicas de configuración segura.
- Para cada sistema, las acciones auditar y aplicar.
Cómo contratar
Todo contrato empieza con un proyecto cerrado. Termina con una propuesta de servicio recurrente, si tiene sentido para usted.
- Proyecto cerrado
- Alcance, plazo y precio definidos antes de empezar. Dura de 2 a 4 semanas y termina con el informe y el plan.
- Servicio recurrente
- Un analista asignado cuida su entorno cada mes, con informe mensual y evidencia en la plataforma.
Preguntas frecuentes
¿Ustedes hacen el trabajo de blue team?
El blue team es el equipo que defiende el entorno: configura, monitorea y responde a incidentes. En este frente, CyberArmor se ocupa de la parte preventiva, con el diagnóstico de máquinas y el hardening de servidores y estaciones. El monitoreo y respuesta se contrata bajo consulta, en el horario y con el SLA acordados, con un equipo dedicado y un plazo de implantación definido en la propuesta.
¿Hay que instalar algo en las máquinas?
Sí. Cada máquina monitoreada recibe el agente de la plataforma, que envía la configuración y el inventario de software.
¿Aplican un benchmark público completo?
Las plantillas listas de la plataforma usan un subconjunto de controles de las buenas prácticas públicas de configuración segura para Windows, Linux y macOS. El analista ajusta la baseline a la política de su empresa.
¿El hardening puede detener algún sistema?
Por eso cada regla se audita antes de aplicarse. La aplicación sigue la ventana de cambio acordada con su equipo.
¿En cuánto tiempo empieza el monitoreo?
La implantación toma de 30 a 60 días, con un equipo dedicado. El plazo exacto de su caso queda definido en la propuesta.
¿Qué es el hardening de servidores?
Es configurar el servidor para exponer solo lo necesario: apagar servicios sin uso, endurecer las reglas de contraseña y de acceso y mantener las actualizaciones al día. La referencia son los benchmarks públicos de configuración segura. En CyberArmor, cada regla se audita antes de aplicarse, dentro de la ventana de cambio acordada con su equipo.
¿Cuánto tarda el diagnóstico de máquinas?
Dos semanas. En ese período, el agente de la plataforma recoge la configuración y el inventario de software de cada máquina, y el analista compara el resultado con las buenas prácticas públicas de configuración segura y con la política de su empresa. Usted recibe el informe de cumplimiento por máquina y el orden de lo que corregir primero.
Converse 30 minutos con un especialista.
Cuéntenos qué necesita su empresa. Usted sale de la conversación con tres prioridades para su entorno.
¿Prefiere escribir? Use el correo contato@cyberarmor.com.br.