
Software seguro antes de llegar al cliente.
Nuestros analistas revisan el código y los componentes que usa su software. Le dicen a su equipo qué corregir primero y verifican cada corrección.
Qué es el desarrollo seguro
Una falla de seguridad que llega al cliente puede costar un contrato y semanas de retrabajo. Desarrollo seguro, o DevSecOps, es revisar el código y los componentes de terceros antes de cada entrega y corregir lo que tiene riesgo. CyberArmor hace esa revisión, ordena las fallas por el riesgo para el negocio y verifica cada corrección con un retest.
El nombre de mercado DevSecOps une seguridad (Sec) con desarrollo (Dev) y operación (Ops).
Los servicios de este frente
La Radiografía del código es el punto de partida más común. Termina con una propuesta de acompañamiento continuo.
- 2 a 3 semanasBuen punto de partida
Radiografía del código
Los analistas examinan el código, las dependencias y el pipeline de entrega de los sistemas más críticos. Usted recibe las fallas en orden de prioridad y el plan de corrección.
Precio cerrado en hasta 1 día hábil
- Recurrente
Pipeline seguro acompañado
Cada nueva versión pasa por los análisis antes de llegar a producción. Un analista asignado clasifica los hallazgos, orienta la corrección y vuelve a probar.
- Según alcance
Pentest de aplicación
El pentest es la prueba de intrusión: un analista ataca la aplicación de forma controlada, con autorización escrita, para encontrar las fallas que usaría un intruso. El alcance y el plazo van en la propuesta.
Lo que usted recibe
Cada entrega queda registrada en la plataforma, con fecha.
- Informe ejecutivo escrito para la dirección.
- Lista de fallas ordenada por riesgo para el negocio.
- Lista de componentes del software (SBOM), en el formato que los clientes suelen pedir.
- Plan de corrección con responsables y plazos.
- Nueva prueba de cada corrección, con el resultado registrado.
Cómo sucede el trabajo
Diagnóstico
El analista mapea los repositorios, el pipeline de entrega y las herramientas que su equipo ya usa.
Usted recibe: la foto de los sistemas y de los riesgos más urgentes.
Plan priorizado
El analista elige con usted los sistemas más críticos para empezar.
Usted recibe: el plan con el orden de trabajo y las fechas.
Ejecución por los analistas
El analista activa los análisis en el pipeline, clasifica los hallazgos y orienta la corrección.
Usted recibe: hallazgos clasificados y la orientación de corrección para cada uno.
Monitoreo continuo
Cada nueva versión pasa por los análisis antes de llegar a producción.
Usted recibe: el aviso cuando una versión trae un problema nuevo.
Informe ejecutivo
El ciclo cierra con el informe para la dirección y la lista de componentes actualizada.
Usted recibe: el informe y la evidencia fechada.
Quién hace el trabajo
Un equipo de analistas experimentados y certificados en seguridad de aplicaciones. Cada proyecto tiene un analista asignado, que habla directo con su equipo.
- El analista asignado acompaña el proyecto del diagnóstico al informe.
- Cada análisis, hallazgo y nueva prueba queda registrado en la plataforma, con fecha.
- Su equipo ve el mismo panel que usa el analista.
Los currículums y las certificaciones del equipo asignado se presentan en la propuesta.
Por qué CyberArmor
Lo que usted tiene en todo contrato, desde el primer día.
- Un analista asignado. Cada proyecto tiene un analista que responde por el trabajo de principio a fin.
- Evidencia con fecha. Cada hallazgo, corrección y evidencia queda registrado en nuestra plataforma, con la fecha en que ocurrió.
- Una entrega en cada etapa. Usted sabe qué recibe en cada uno de los cinco pasos del método.
- Informe para la dirección. El informe ejecutivo explica el riesgo en términos de negocio.
En la plataforma
El panel de seguridad de aplicaciones muestra los hallazgos, la cobertura de repositorios y la madurez del equipo según el modelo OWASP SAMM, con los próximos pasos.
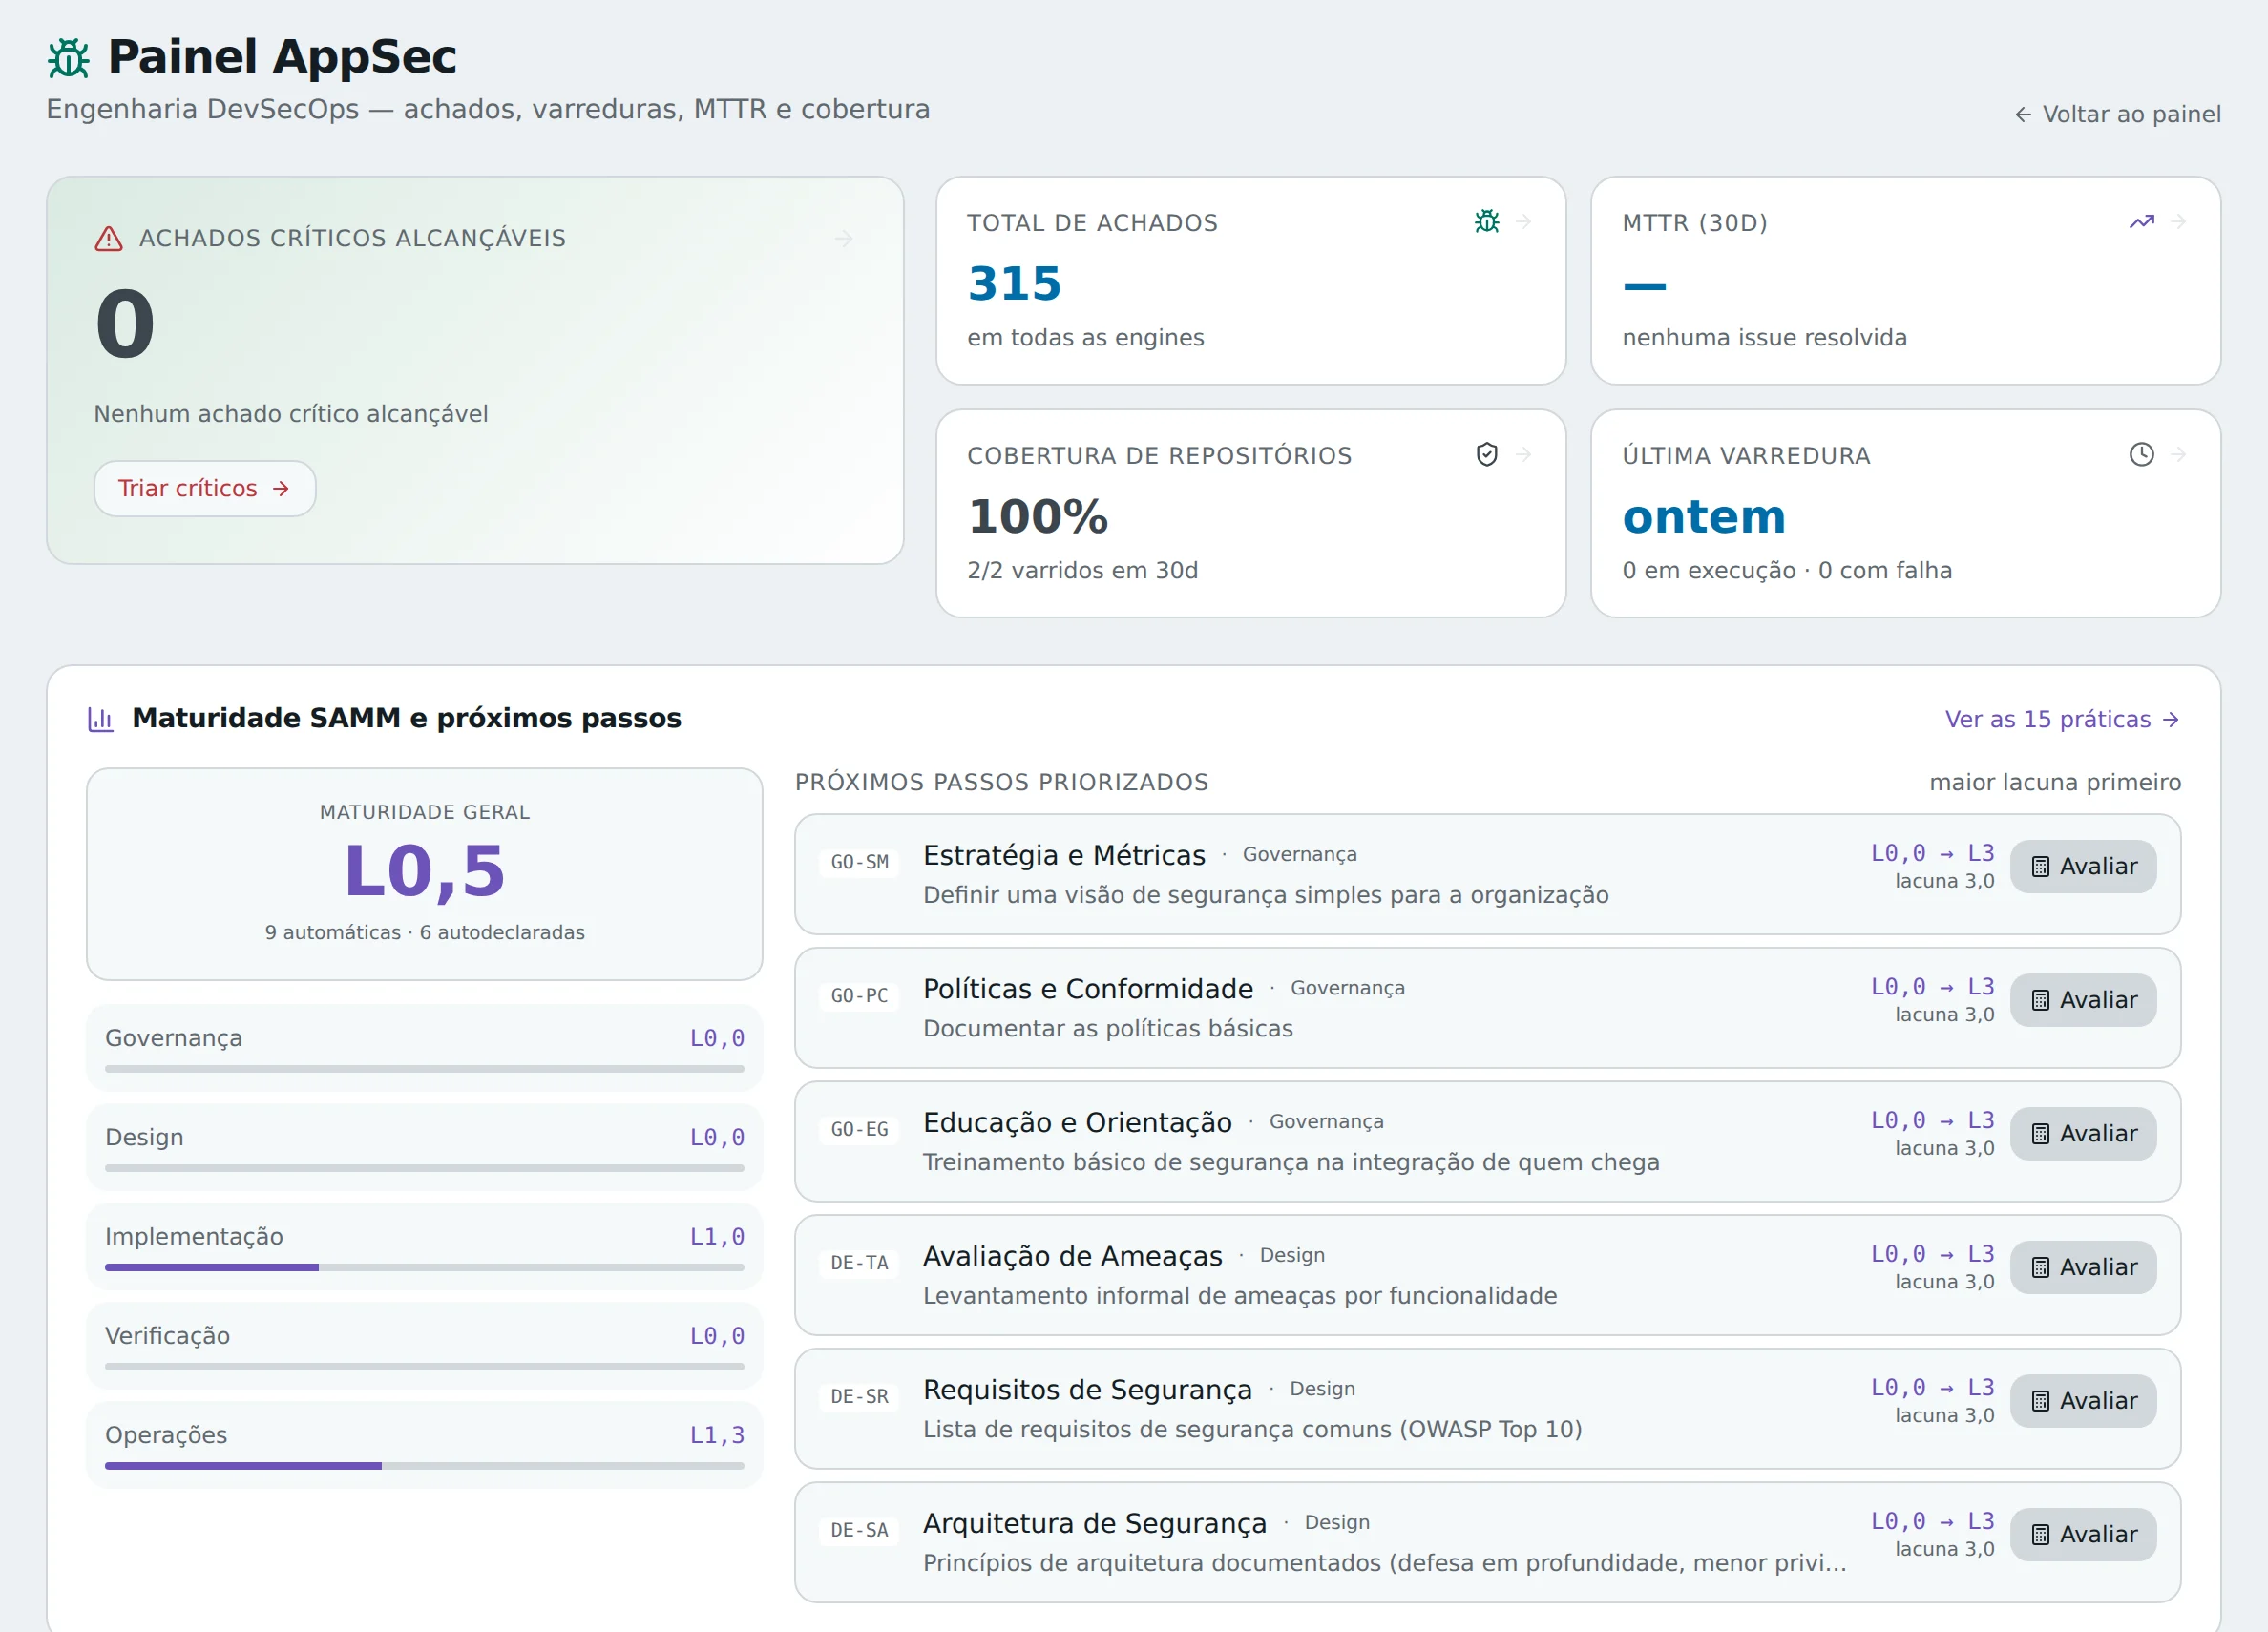
- El panel de seguridad de aplicaciones, con los hallazgos críticos que un atacante alcanza.
- El total de hallazgos y el tiempo medio de corrección.
- La madurez del equipo según el modelo OWASP SAMM, con los próximos pasos.
Cómo contratar
Todo contrato empieza con un proyecto cerrado. Termina con una propuesta de servicio recurrente, si tiene sentido para usted.
- Proyecto cerrado
- Alcance, plazo y precio definidos antes de empezar. Dura de 2 a 4 semanas y termina con el informe y el plan.
- Servicio recurrente
- Un analista asignado cuida su entorno cada mes, con informe mensual y evidencia en la plataforma.
Preguntas frecuentes
¿Qué es DevSecOps?
Es el nombre técnico para incluir la seguridad en el día a día de quien desarrolla software. Las verificaciones corren junto con la entrega de cada versión, y el problema aparece antes de llegar al cliente.
¿Tenemos que cambiar las herramientas que ya usamos?
No hace falta. La plataforma lee el resultado de las herramientas más comunes de análisis de código y de dependencias (formatos SARIF y CycloneDX, entre otros), y el analista trabaja a partir de ellas.
¿Qué lenguajes cubre el análisis de código?
Las reglas propias de la plataforma cubren 14 lenguajes. El especialista confirma la cobertura de su caso en la primera conversación.
¿El informe sirve para mostrar a nuestro cliente?
Sirve. El informe ejecutivo está escrito para quien no es técnico y trae la fecha de cada verificación.
¿Qué es un SBOM?
El SBOM es la lista de componentes de terceros que usa su software, con sus versiones. La plataforma la genera en formato CycloneDX, el más pedido en contratos.
¿Cuánto tarda el Rayos X del código?
De 2 a 3 semanas. En ese plazo, los analistas examinan el código, las dependencias y el pipeline de entrega de los sistemas más críticos. Al final, su empresa recibe las fallas por orden de prioridad y el plan de corrección, con la propuesta de acompañamiento continuo para quien quiera seguir.
¿Cuál es la diferencia entre un pentest y el análisis de código?
El análisis de código lee el software por dentro y muestra la línea donde está la falla. El pentest ataca la aplicación en funcionamiento, de forma controlada y con autorización por escrito, como lo haría un intruso. Los dos se complementan: el análisis acompaña cada versión, y el pentest muestra lo que un atacante puede explotar.
¿El pentest de aplicaciones es un ejercicio de red team?
Es la parte de red team que cabe en un proyecto: una simulación de ataque autorizada, con alcance y plazo definidos, contra la aplicación que usted elija. Una operación de red team continua, que prueba también personas y procesos durante meses, es otro tipo de contrato. El especialista indica el formato adecuado para su caso en la primera conversación.
Converse 30 minutos con un especialista.
Cuéntenos qué necesita su empresa. Usted sale de la conversación con tres prioridades para su entorno.
¿Prefiere escribir? Use el correo contato@cyberarmor.com.br.