
Seguridad de la información que su dirección puede seguir.
Nuestros analistas cuidan del código, las máquinas, el cumplimiento y el uso de IA de su empresa. Cada entrega queda registrada, con fecha, en nuestra plataforma.
Trabajamos alineados a
- ISO/IEC 27001:2022
- Buenas prácticas públicas de configuración segura
- OWASP
- LGPD (ley brasileña de protección de datos)
Cuatro frentes de trabajo
Todas siguen el mismo método y entregan la evidencia en la misma plataforma.
Desarrollo seguro
Un cliente pidió prueba de seguridad del software. El equipo de desarrollo no tiene especialista en seguridad.
- Radiografía del código y de las dependencias
- Hallazgos en orden de prioridad, con orientación de corrección
- Prueba de intrusión de la aplicación (pentest)
Infraestructura
Cada servidor fue configurado de una manera. La auditoría pide prueba de configuración.
- Diagnóstico de las máquinas
- Hardening según las buenas prácticas públicas de configuración segura y su política
- Monitoreo y respuesta bajo contrato, en el horario y con el SLA acordados
Gobernanza y cumplimiento
La LGPD o la ISO 27001 se volvieron plazo. Las evidencias están dispersas.
- Adecuación a la LGPD y preparación para la ISO/IEC 27001
- Gestor de seguridad bajo demanda (vCISO)
- Concientización con simulación de phishing
Uso seguro de IA
Los colaboradores usan IA en el trabajo. La dirección no sabe qué datos van a ella.
- Diagnóstico de uso de IA en 30 días
- Inspección de datos personales brasileños y de adjuntos
- Informe y política de uso de IA
Para empezar: proyectos cerrados de 2 a 4 semanas
Pensados para pequeñas y medianas empresas. Cada proyecto termina con un informe y, si tiene sentido, una propuesta de servicio recurrente.
- 30 días
Diagnóstico de uso de IA
Muestra qué IA usa la empresa y qué datos personales o confidenciales aparecen en ellas.
Precio cerrado en hasta 1 día hábil
- 2 a 3 semanas
Radiografía del código
Muestra las fallas del software que un atacante alcanza, en orden de prioridad.
Precio cerrado en hasta 1 día hábil
- 2 semanas
Diagnóstico de máquinas
Compara la configuración de servidores y estaciones con las buenas prácticas públicas de configuración segura.
Precio cerrado en hasta 1 día hábil
Plazos del método
- 30 min
- la primera conversación con un especialista
- 2 semanas
- el Diagnóstico de máquinas
- 2 a 3 semanas
- la Radiografía del código
- 30 días
- el Diagnóstico de uso de IA
- hasta 30 días
- para la primera campaña de concientización
- 5 etapas
- del diagnóstico al informe, con una entrega en cada una
Cómo trabajamos
Cinco pasos. En cada uno, usted recibe una entrega concreta.
Diagnóstico
Entendemos el entorno, las políticas que su empresa ya tiene y lo que la auditoría o el cliente están exigiendo.
Usted recibe: una foto del punto de partida, con los riesgos más urgentes.
Plan priorizado
Ordenamos el trabajo por el riesgo para el negocio y por el plazo que usted necesita cumplir.
Usted recibe: el plan con prioridades, responsables y fechas.
Ejecución por los analistas
Un analista asignado ejecuta el plan dentro de las reglas de su entorno. Cada acción queda registrada.
Usted recibe: las correcciones hechas y el registro de cada una.
Monitoreo continuo
Después de la entrega, seguimos acompañando configuración, vulnerabilidades y controles. El entorno cambia cada semana.
Usted recibe: alertas de desvío y la evidencia actualizada en la plataforma.
Informe ejecutivo
Cada ciclo cierra con un informe escrito para la dirección.
Usted recibe: el informe y la evidencia fechada, listos para la auditoría.
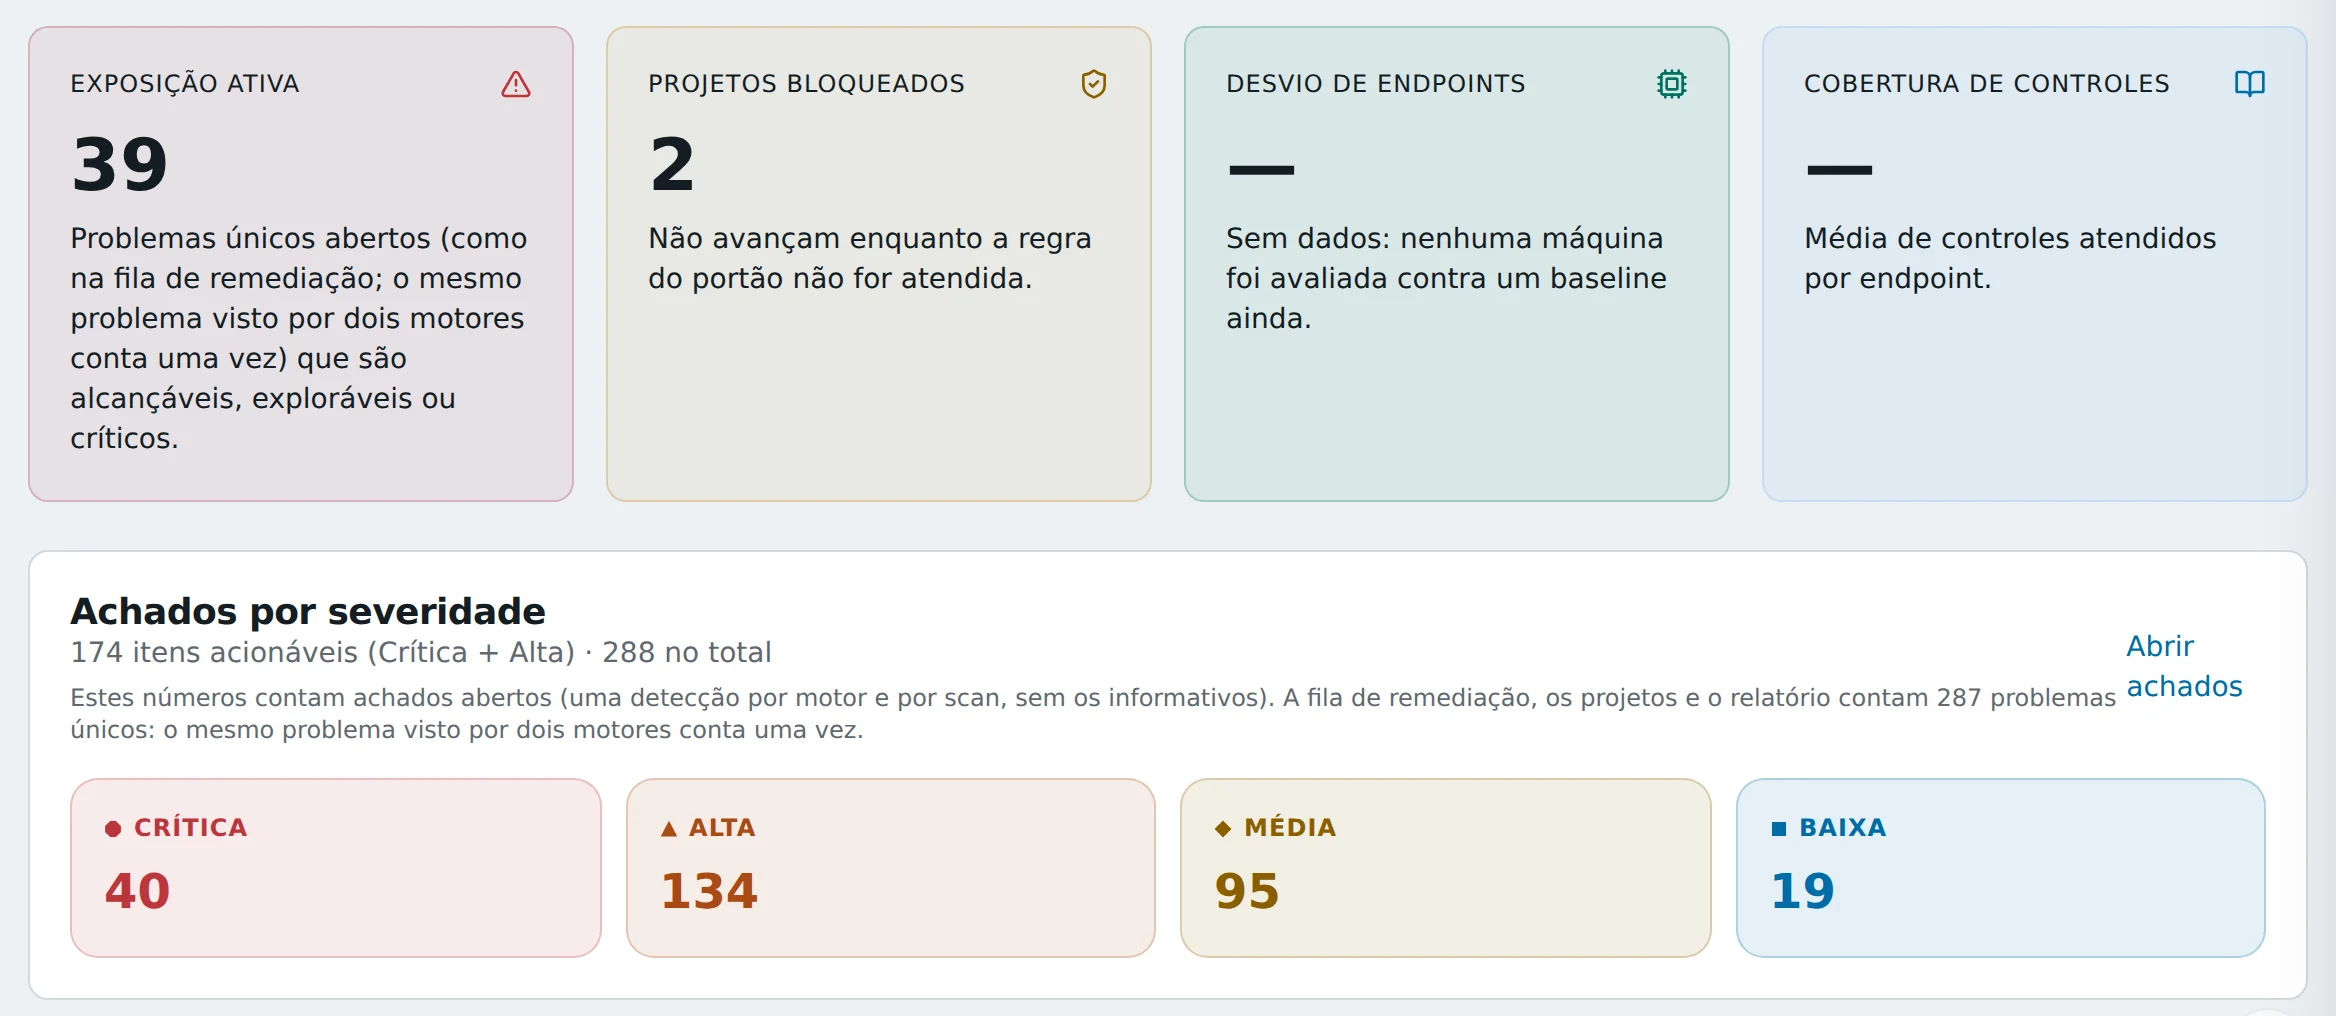
Usted sigue el trabajo en la misma plataforma que usan los analistas.
Cada hallazgo, corrección y evidencia queda registrado con fecha. Cuando llega la auditoría, la prueba ya está organizada.
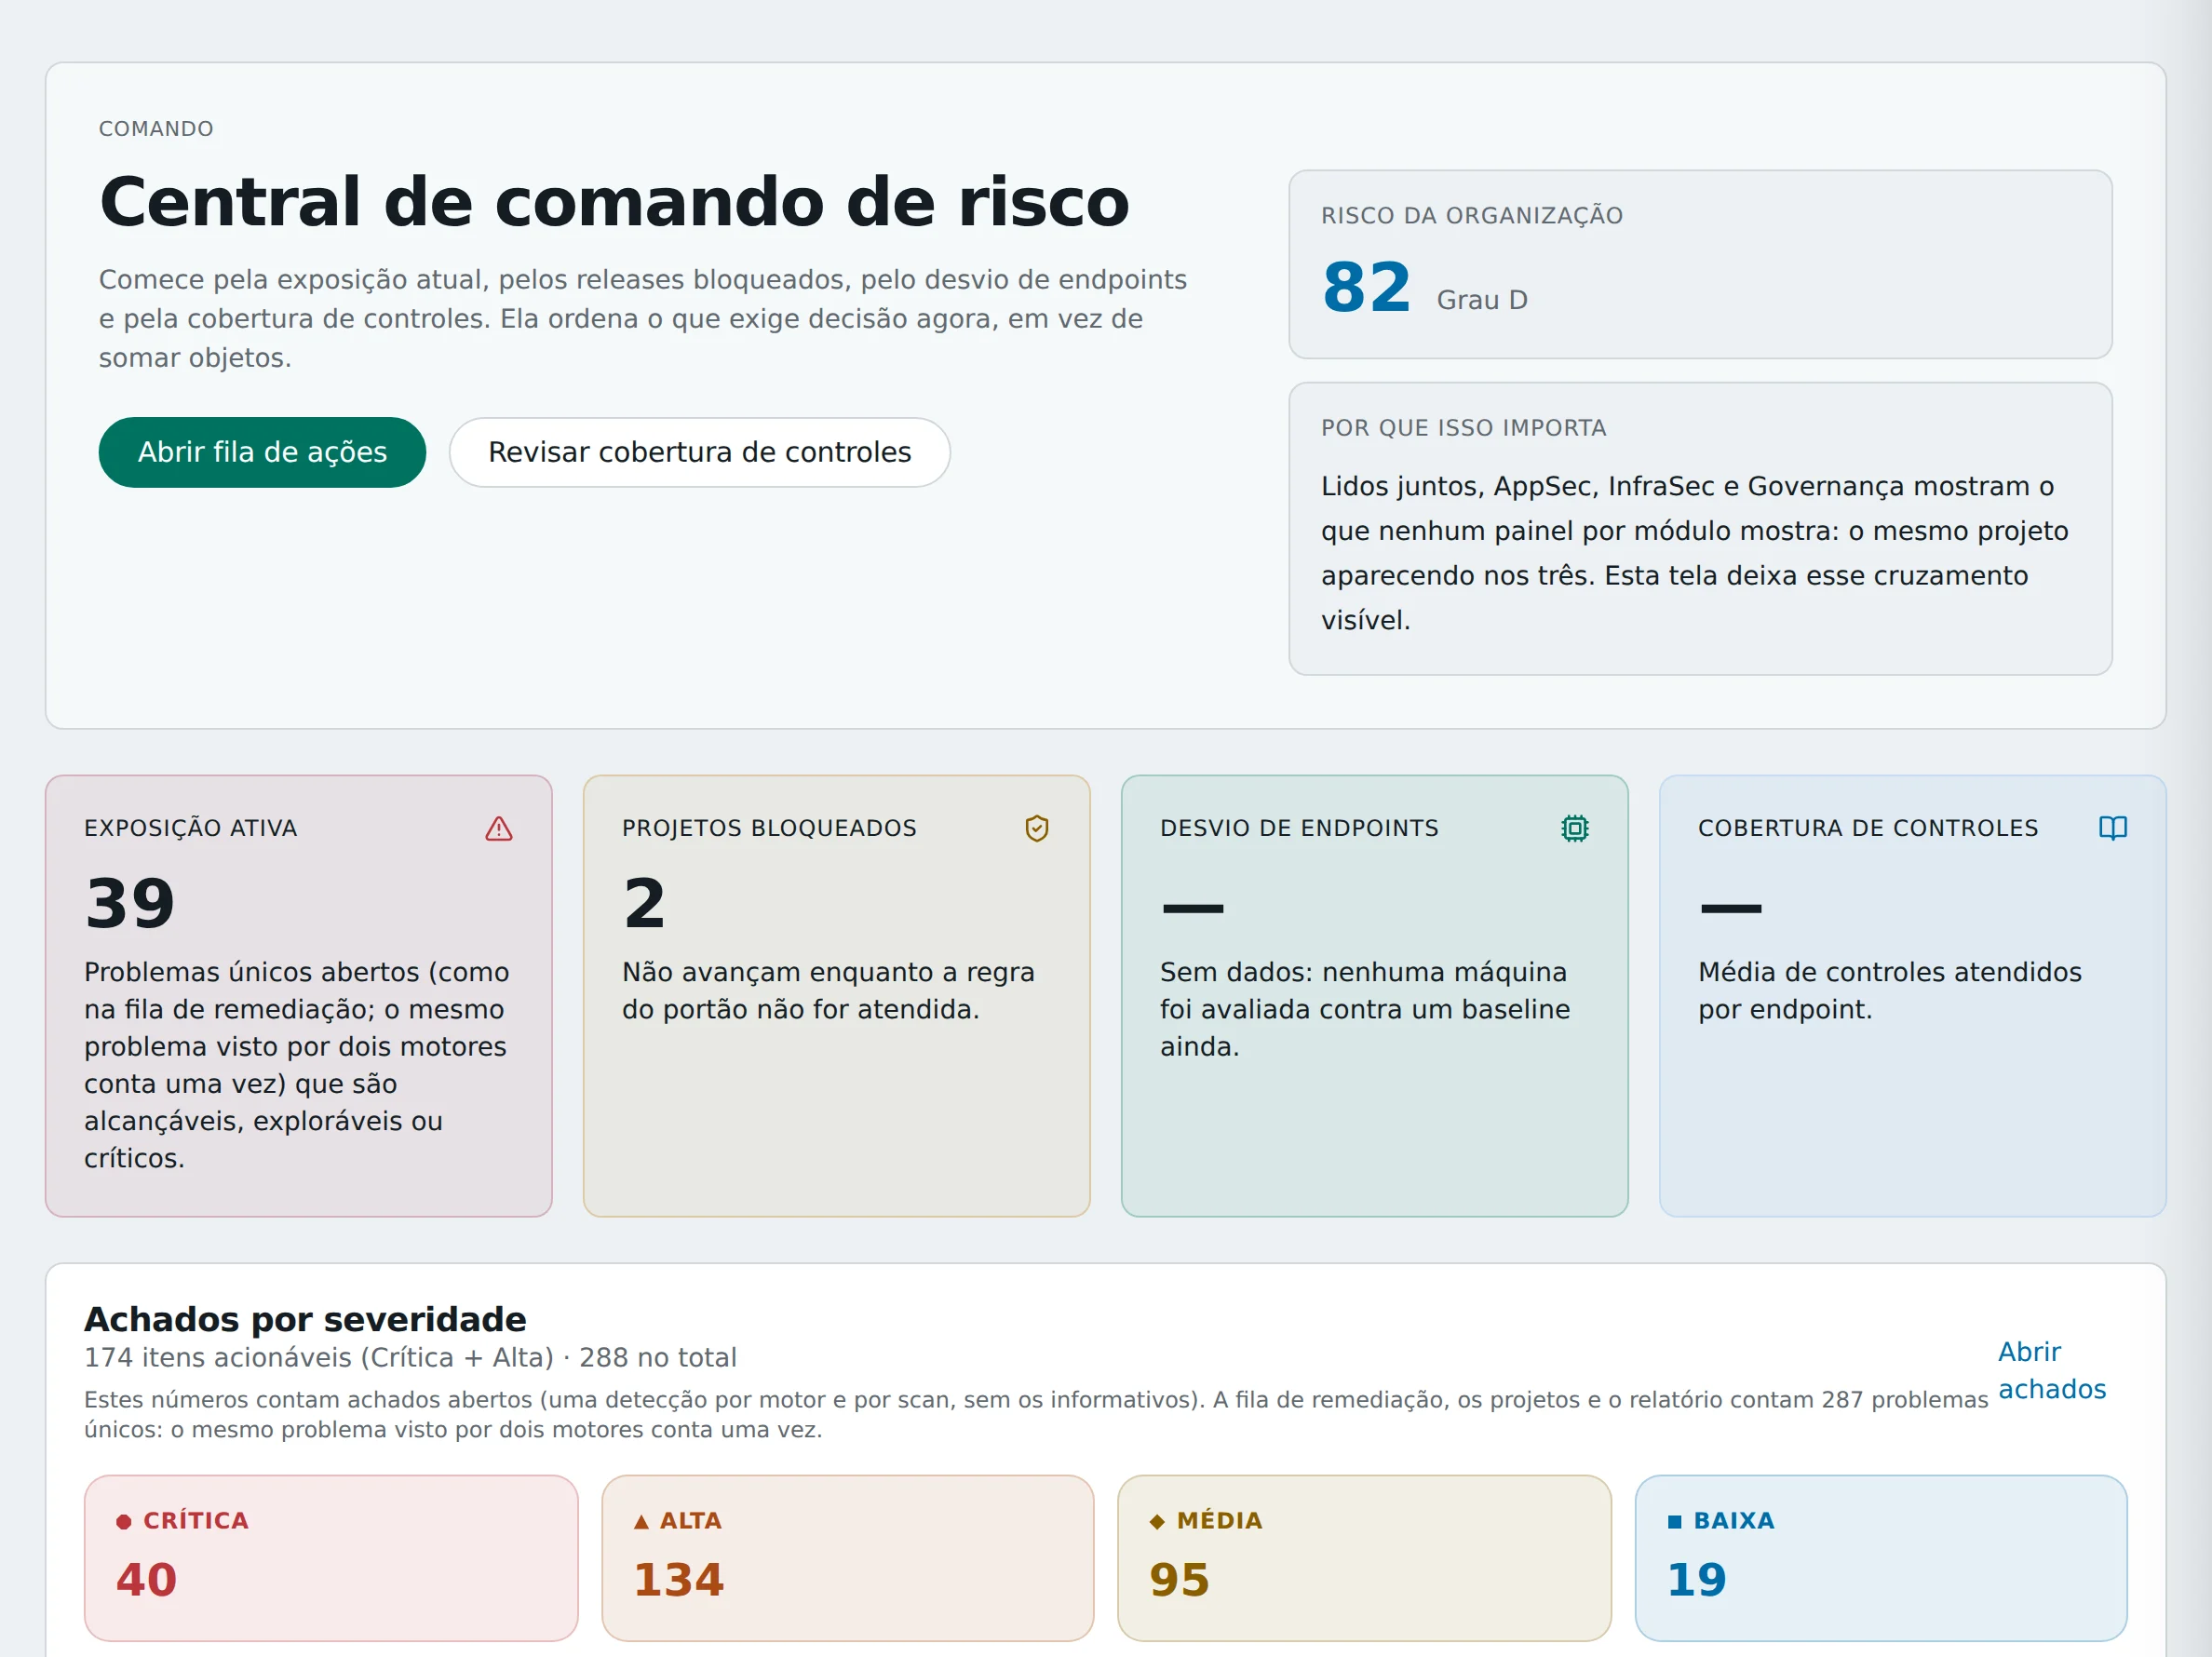
- La nota de riesgo de la organización, de 0 a 100, con su grado. Es el número que sigue la dirección.
- Exposición activa: los problemas abiertos que un atacante puede alcanzar o explotar.
- Proyectos bloqueados: versiones de software que no pasan a producción mientras no se cumpla la regla.
- Hallazgos por severidad, de crítica a baja. El analista empieza por los críticos.
Quiénes somos
CyberArmor es una consultoría de seguridad de la información con plataforma propia.
El equipo está formado por analistas con experiencia y certificados, que siguen las políticas de su empresa en cada etapa del trabajo.
- Cada proyecto tiene un analista asignado, que responde por el trabajo de principio a fin.
- Toda entrega queda en la plataforma, con la fecha en que se hizo.
- Los currículums y las certificaciones del equipo asignado se presentan en la propuesta.
Converse 30 minutos con un especialista.
Cuéntenos qué necesita su empresa. Usted sale de la conversación con tres prioridades para su entorno.
¿Prefiere escribir? Use el correo contato@cyberarmor.com.br.