
Uso seguro do ChatGPT na empresa: saiba que dados estão indo para a IA.
Nossos analistas instalam um gateway de IA em modo monitorar. Ele registra o uso do ChatGPT e de outras ferramentas de IA e aponta dados sensíveis, como CPF, cartão e senhas. No fim, você recebe o relatório e a política de uso, o primeiro passo da governança de IA.
O que é uso seguro de IA
Quando um colaborador cola uma planilha de clientes no ChatGPT, o dado sai da empresa sem registro. Uso seguro de IA (inteligência artificial) é saber quais ferramentas de IA a equipe usa e o que é enviado a elas. A CyberArmor monitora esse uso por 30 dias, sem interromper o trabalho, e entrega o relatório e a política de uso.
Um gateway de IA fica no caminho entre o colaborador e a ferramenta. No modo monitorar, ele registra o uso e aponta dados pessoais, credenciais e anexos sensíveis.
Os serviços desta frente
O diagnóstico é o ponto de partida. Ele termina com uma proposta de governança contínua.
- 30 diasBom para começar
Diagnóstico de uso de IA
Os analistas ligam o gateway de IA em modo monitorar por 30 dias. Ele observa o uso e não bloqueia nada. No fim, você recebe o relatório do que foi visto e a política de uso de IA da empresa.
Valor fechado em até 1 dia útil
- Recorrente
Governança de IA contínua
Um analista designado acompanha o uso de IA todo mês, ajusta as regras da política e envia o relatório mensal. O bloqueio direto no navegador ainda não está disponível e entra no serviço quando for lançado.
Quer um primeiro retrato antes de conversar?
O autodiagnóstico gratuito tem 12 perguntas e mostra o nível de maturidade da empresa no uso de IA e as 3 prioridades. Ele roda no seu navegador e não pede cadastro.
Fazer o autodiagnóstico de uso de IAO que você recebe
Cada captura fica registrada na plataforma, com data e com o dado sensível mascarado.
- Relatório de uso de IA: quais ferramentas, por quais áreas e com que frequência.
- Os dados sensíveis encontrados no texto enviado e nos anexos, como CPF, número de cartão, senhas e chaves de acesso.
- Política de uso de IA escrita para a sua empresa, pronta para a diretoria aprovar.
- Recomendações em ordem de prioridade para reduzir o risco.
Como o trabalho acontece
Diagnóstico
O analista entende como a empresa usa IA hoje e quais dados são mais sensíveis para o negócio.
Você recebe: o mapa das áreas e dos dados que importam.
Instalação em modo monitorar
O analista instala o gateway de IA e liga o modo monitorar. O trabalho das pessoas segue normal.
Você recebe: a confirmação de que as capturas estão chegando à plataforma.
Observação por 30 dias
O gateway registra o uso e inspeciona o texto e os anexos enviados. O analista revisa as capturas toda semana.
Você recebe: os primeiros achados, com o dado sensível mascarado.
Política de uso
O analista escreve a política de uso de IA a partir do que foi observado.
Você recebe: a política pronta para aprovação.
Relatório executivo
O diagnóstico fecha com o relatório para a diretoria e a proposta de governança contínua.
Você recebe: o relatório e a evidência datada.
Quem faz o trabalho
Uma equipe de analistas experientes e certificados em segurança e proteção de dados. Cada projeto tem um analista designado, que fala direto com a sua equipe.
- O analista designado acompanha o projeto da instalação ao relatório.
- Cada captura e cada achado ficam registrados na plataforma, com data.
- O texto enviado à IA não fica guardado: a plataforma mostra a evidência mascarada.
Os currículos e as certificações da equipe alocada são apresentados na proposta.
Por que a CyberArmor
O que você tem em todo contrato, desde o primeiro dia.
- Um analista designado. Cada projeto tem um analista que responde pelo trabalho do começo ao fim.
- Evidência com data. Cada achado, correção e evidência fica registrado na nossa plataforma, com a data em que aconteceu.
- Uma entrega em cada etapa. Você sabe o que recebe em cada um dos cinco passos do método.
- Relatório para a diretoria. O relatório executivo sai em português e explica o risco em termos de negócio.
Na plataforma
A tela de captura de conteúdo de IA mostra se o sensor está reportando, quantas capturas chegaram e quando foram a primeira e a última.
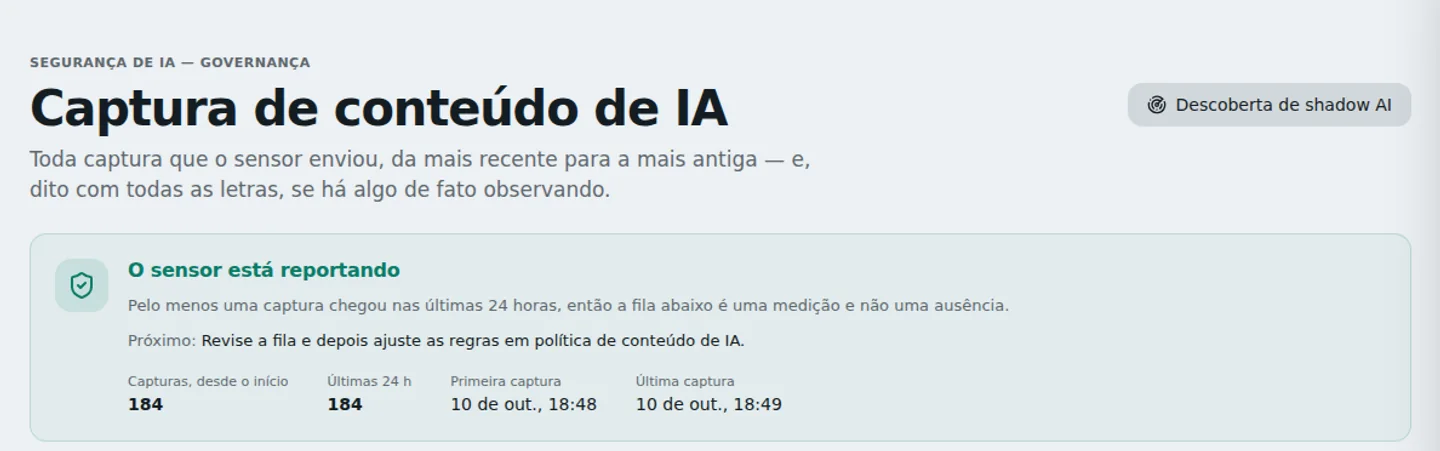
- A tela de captura de conteúdo de IA, na área de governança.
- O estado do sensor: se as capturas estão chegando de fato.
- Quantas capturas houve e quando foram a primeira e a última.
Como contratar
Todo contrato começa por um projeto fechado. Ele termina com uma proposta de serviço recorrente, se fizer sentido para você.
- Projeto fechado
- Escopo, prazo e preço definidos antes de começar. Dura de 2 a 4 semanas e termina com o relatório e o plano.
- Serviço recorrente
- Um analista designado cuida do seu ambiente todo mês, com relatório mensal e evidência na plataforma.
Perguntas frequentes
O que é um gateway de IA?
É um ponto de passagem entre as pessoas da empresa e as ferramentas de IA. Ele registra o uso e inspeciona o que é enviado, antes que o dado chegue à ferramenta.
O modo monitorar bloqueia alguma coisa?
Não bloqueia. Ele só observa e registra. Assim a empresa conhece o uso real antes de decidir qualquer regra.
Que dados a inspeção encontra?
Dados brasileiros como CPF e número de cartão, além de senhas e chaves de acesso a sistemas. A inspeção vale para o texto enviado e para os anexos.
Quais ferramentas de IA entram no diagnóstico?
O especialista confirma a lista de ferramentas cobertas no seu caso na primeira conversa.
E a LGPD?
LGPD é a Lei Geral de Proteção de Dados. Ela exige que a empresa saiba para onde vão os dados pessoais que trata. O relatório mostra quais dados pessoais foram enviados a ferramentas de IA, e a política define o que é permitido.
Como controlar o uso do ChatGPT na empresa?
Comece medindo. Antes de proibir ou liberar, a empresa precisa saber quem usa o ChatGPT e outras ferramentas de IA e que dados envia a elas. Com esse retrato, ela escreve uma política de uso que a equipe consegue seguir. O diagnóstico de uso de IA da CyberArmor faz essa medição em 30 dias, sem bloquear o trabalho.
O que o relatório do diagnóstico de IA mostra?
Mostra quais ferramentas de IA a equipe usou nos 30 dias e que tipos de dado sensível foram enviados a elas: dados pessoais como CPF, números de cartão, senhas e chaves de acesso, inclusive dentro de anexos. A política de uso é escrita a partir desse retrato, com o que é permitido e o que não é.
Converse 30 minutos com um especialista.
Conte o que sua empresa precisa. Você sai da conversa com três prioridades para o seu ambiente.
Prefere escrever? Use o e-mail contato@cyberarmor.com.br.